
取引先のセキュリティチェックシートは自分で回答できる|「はい・一部・いいえ」の書き方と証跡【回答シートつき・漫画でわかる】
取引先からのセキュリティチェックシートは、満点を取るテストではありません。取引先が知りたいのは、「この会社に仕事や情報を預けて大丈夫か」を判断する材料です。だから、できていないことを「はい」にするより、できていることは根拠と一緒に、できていないことは「いつまでに、どうするか」と一緒に答えるほうが、ずっと信頼されます。
答えるために、特別なツールを買う必要はありません。IPAが無料で公開しているガイドラインや確認リストを手元に置けば、総務の担当者が自分で答えを組み立てられます。この記事では、届いたその日から使える手順を、順番どおりにまとめます。
質問票が毎月のように何通も届く会社なら、回答を管理するツールやサービスが助けになることもあります。その場合も、まず1通を自分で答えておくと、何を任せたいかがはっきりします。
この記事で分かること
- 届いたら、最初に取引先へ確かめる5つ
- 1問目から埋めない、回答の5ステップ
- 「はい・一部・いいえ・該当なし」の書き方と、よく聞かれる質問の回答例
- 用意しておく証跡(記録や資料)と、出す前の確認
- 「いいえ」が多いときの進め方と、次からラクにする方法
『ミナト精密のAI係』「全部『はい』でいいだろう」
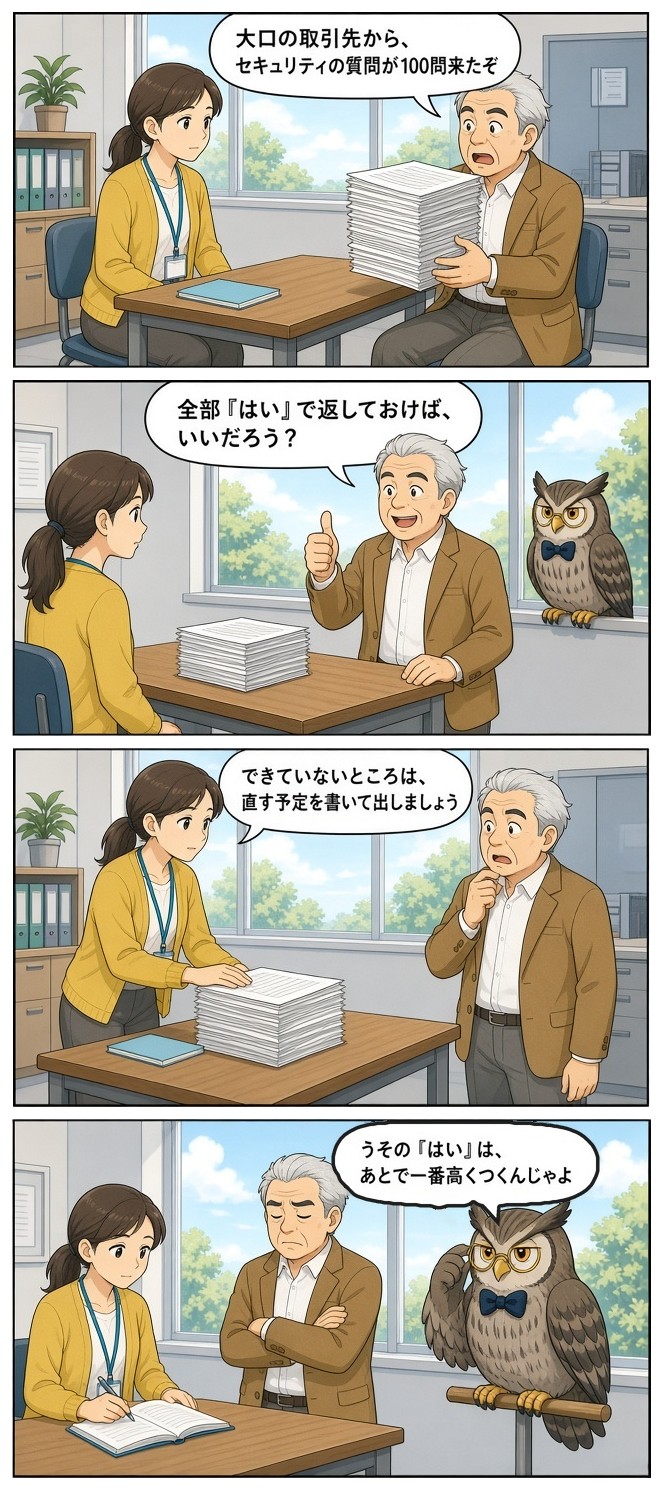
漫画の内容を文字で読む
- 1コマ目:事務所。分厚い紙の束を持つ港社長「大口の取引先から、セキュリティの質問が100問来たぞ」
- 2コマ目:社長「全部『はい』で返しておけば、いいだろう?」
- 3コマ目:かおり「できていないところは、直す予定を書いて出しましょう」
- 4コマ目:窓辺のホウ先生「うその『はい』は、あとで一番高くつくんじゃよ」
先に結論:チェックシートは「説明」の書類
結論:取引先は、預けた情報の管理まで責任を問われる立場です。だから質問が来ます。答える側は、「正直に・根拠つきで・期限つきで」答えれば十分です。特別なツールがなくても、IPAの公開資料を使えば自分で答えられます。
IPAの「中小企業の情報セキュリティ対策ガイドライン」は、経営者が知っておくべき原則の2つ目に「委託先の情報セキュリティ対策まで考慮する」を挙げています。委託先で情報が漏れたら、委託先の不備でも、委託元が管理の責任を問われる、という考え方です。同じ原則に、仕事を受けている側は、委託元の求めに応じる必要があるとも書かれています。
チェックシートは、この「確かめる」ための道具です。一方で、経済産業省は、委託先の側にも「複数の取引先から様々な対策を要求される」という課題がある、と書いています(SCS評価制度のページ、2026年10月11日確認)。取引先ごとに様式が違って大変なのは、どの会社も同じです。
ここで大事なのは、次の3つです。
- うそを書かない:「はい」と書いたことは、あとで証跡を求められたり、事故のときに確かめられたりします
- 空欄で出さない:分からないところは、確かめて書くか、「確認中・○月○日までに回答」と書きます
- 期限つきで書く:できていないことは、「いつまでに、どうするか」を添えます
届いたら、最初に取引先へ確かめる5つ
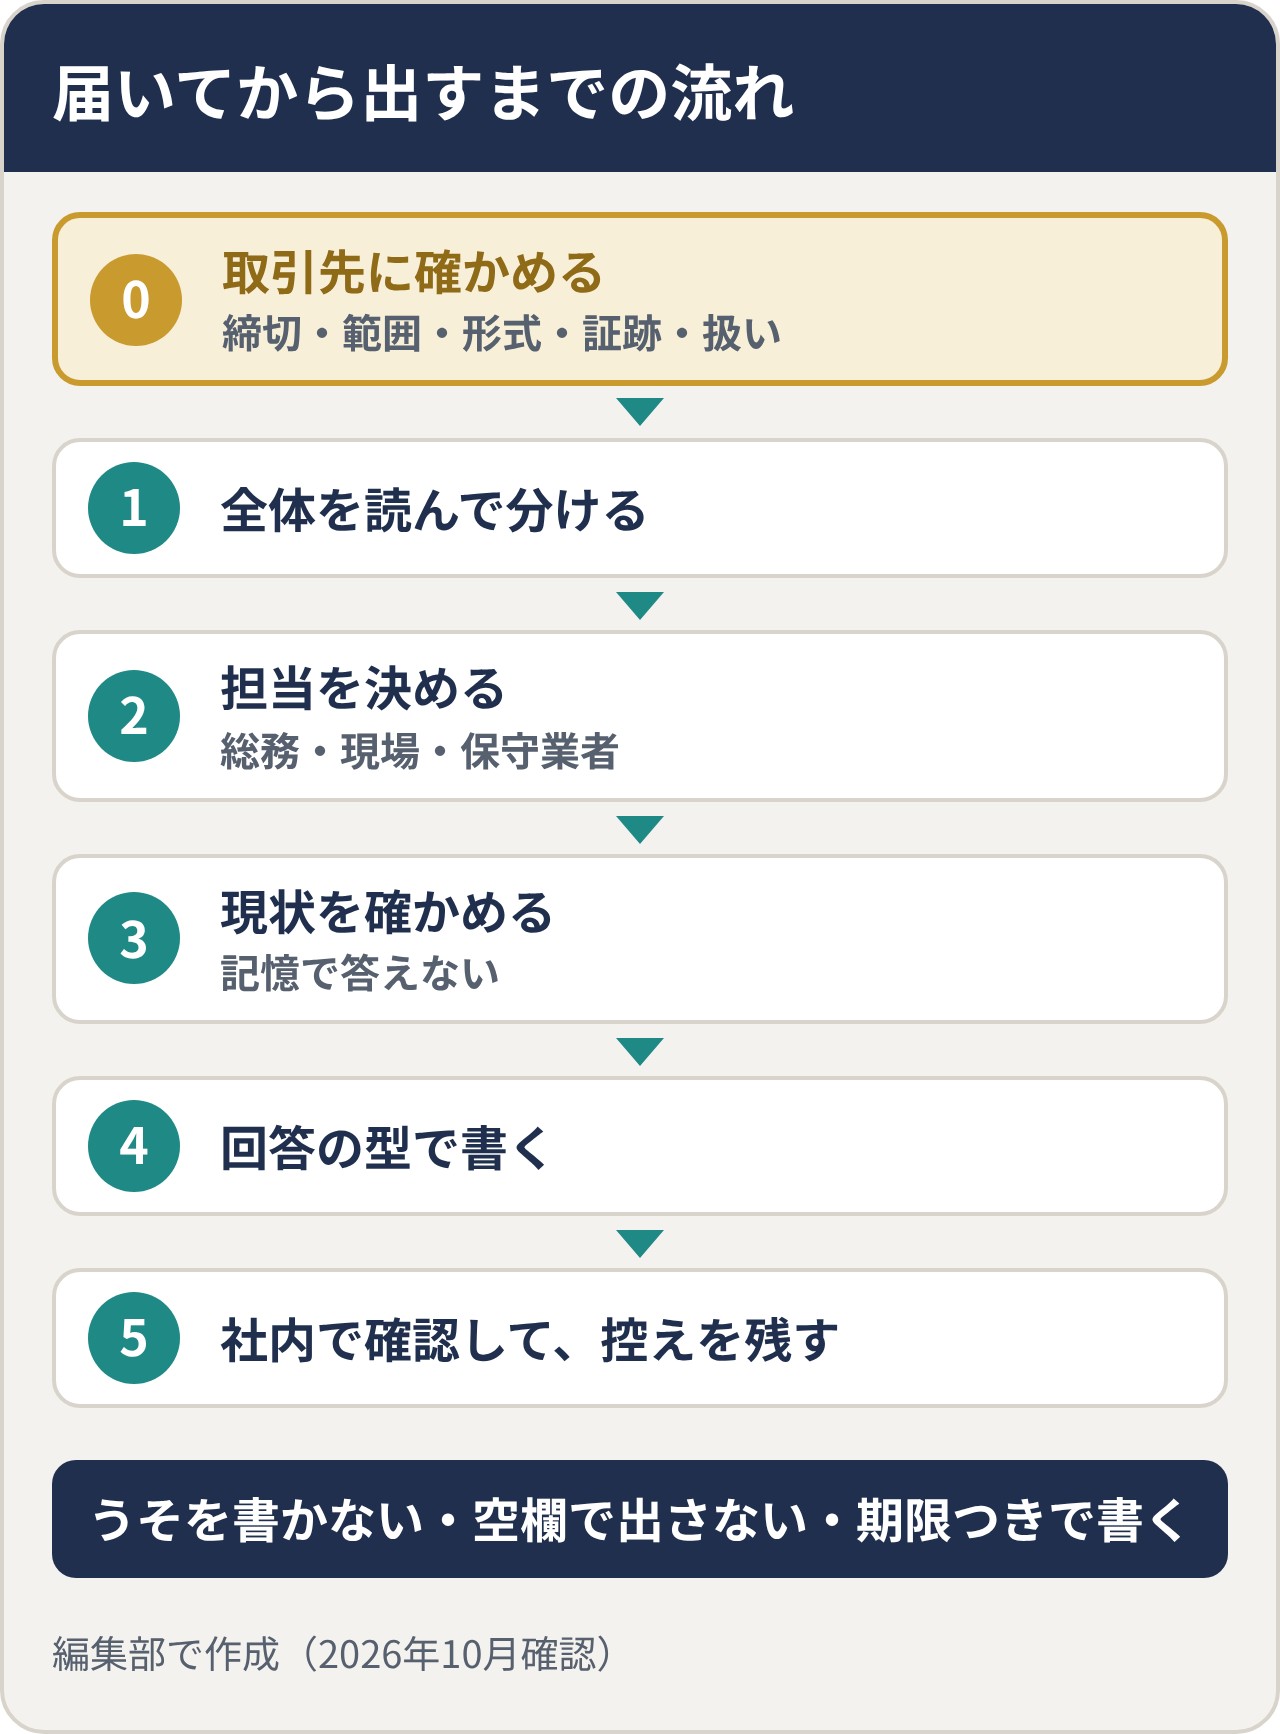
結論:1問目を読む前に、締切・範囲・形式・証跡・扱いの5つを確かめます。ここがあいまいなまま書き始めると、書き直しが増えます。
- 締切:いつまでか。間に合わないときは、だれに相談すればよいか
- 答える範囲:会社全体か、その取引に関わる部署・業務だけか(工場や営業所も入るか)
- 形式:指定のファイルに書きこむのか。自由記述の欄に文字数の決まりはあるか
- 証跡:資料や画面の写しの提出が要るか。要るなら、どの質問について、どこまでか
- 扱い:回答や証跡は、取引先の社内のどこまで共有されるか。秘密保持の約束(NDA)の範囲に入るか
確かめるときのメールは、下の文例をそのまま使えます。
取引先への確認メール(文例)
回答の5ステップ:1問目から埋めない
結論:「全体を読む→分ける→担当を決める→現状を確かめる→書いて、社内で確認する」の順です。いきなり1問目から書くと、途中で分からない質問に止まり、締切に追われます。
- 全体を読んで分ける:質問を、下の表の分類に分けます。100問あっても、分類は7つほどにまとまります
- 担当を決める:総務が答える質問、現場(製造・設計)に聞く質問、パソコンの保守業者やクラウドの会社に聞く質問に分けます
- 現状を確かめる:記憶で答えず、設定の画面・台帳・契約書で確かめます
- 書く:次の章の「回答の型」で書きます
- 社内で確認して、控えを残す:社長(または役員)に目を通してもらい、出したファイルと日付を残します
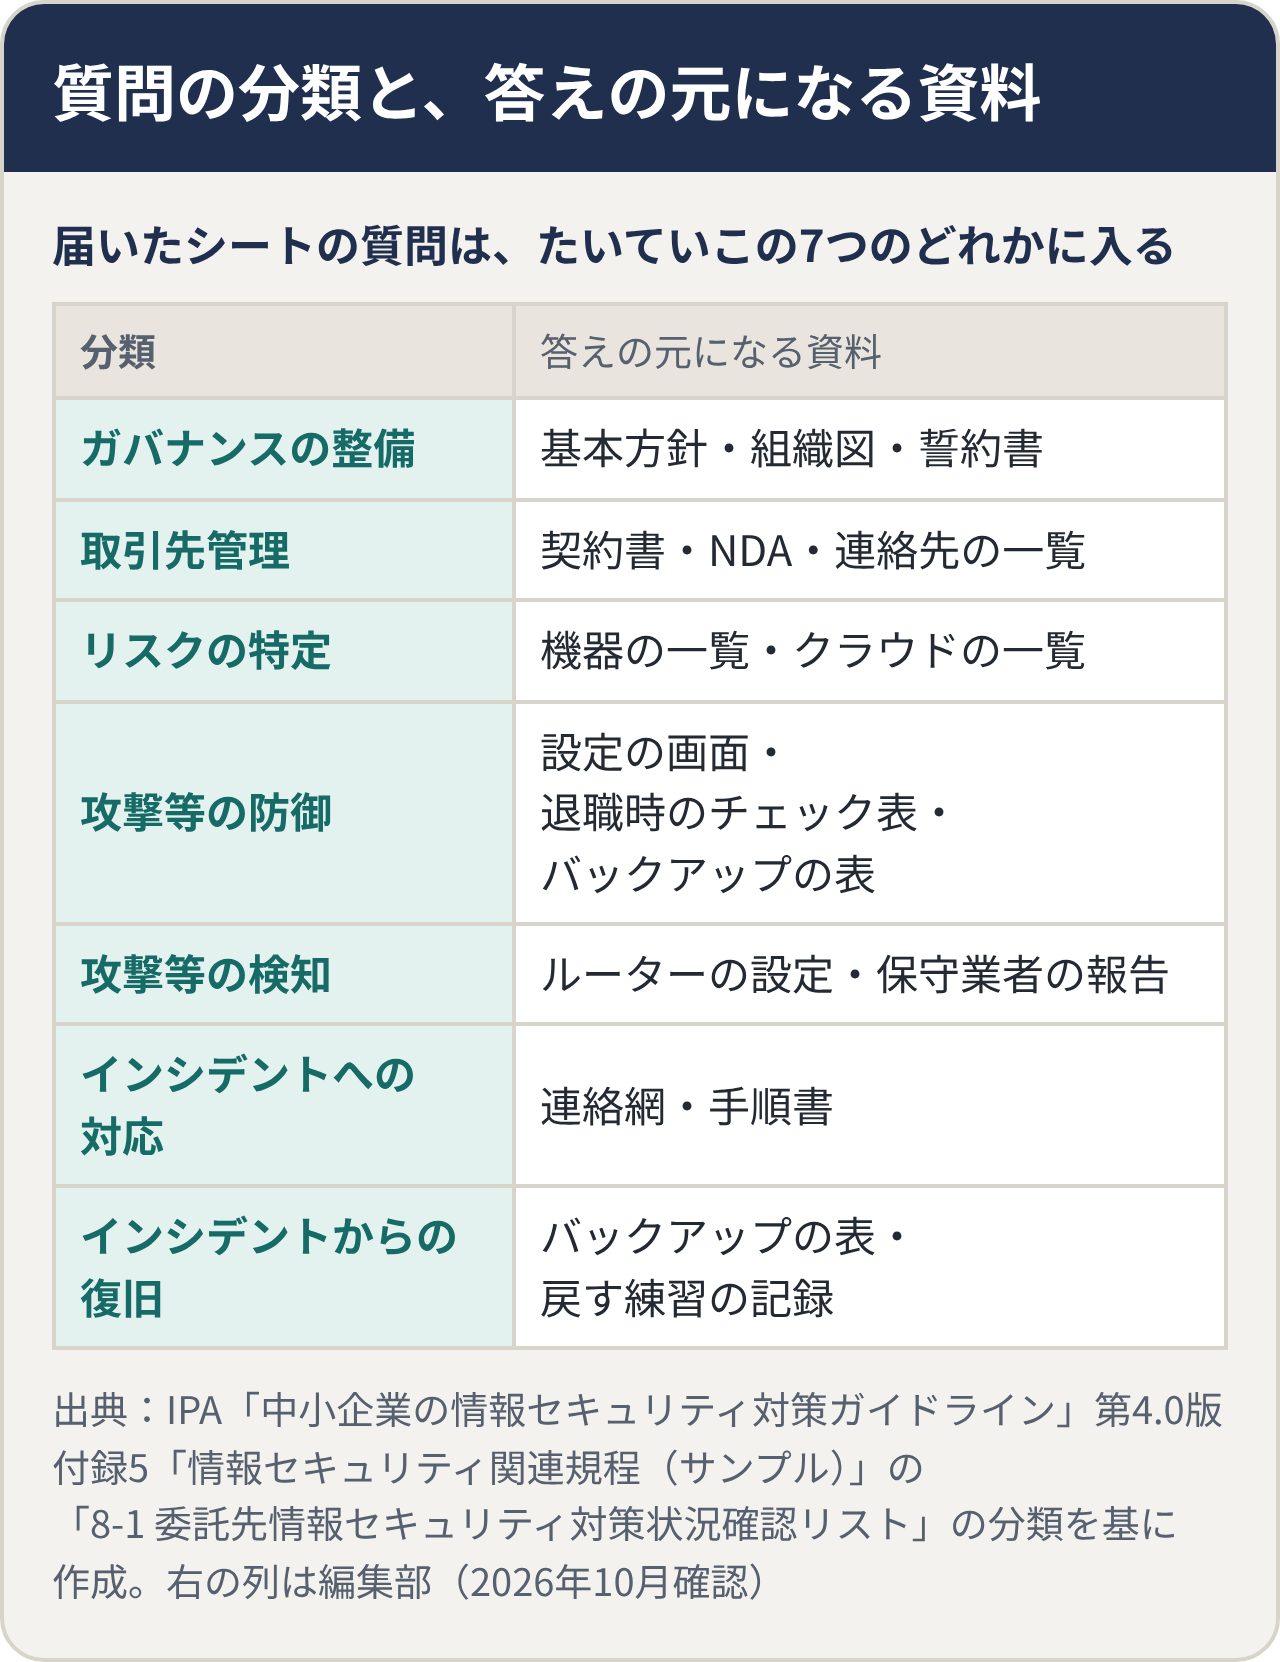
質問の分類は、IPAのガイドラインの付録「情報セキュリティ関連規程(サンプル)」に入っている「8-1 委託先情報セキュリティ対策状況確認リスト」が参考になります。これは、委託元が委託先に送る側のサンプルで、26の質問が7つの分類にまとまっています。届いたシートも、たいていこの分類のどこかに入ります。
| 分類(IPAのサンプルより) | よく聞かれること | 答えの元になる資料 |
|---|---|---|
| ガバナンスの整備 | 担当者・責任者はいるか、方針はあるか、守秘義務のルールはあるか | 基本方針、組織図、就業規則・誓約書 |
| 取引先管理 | 預かった情報の扱い方、事故のときの連絡と役割 | 契約書・NDA、連絡先の一覧 |
| リスクの特定 | パソコン・ソフト・ネットワーク・クラウドを把握しているか | 機器の一覧(資産の台帳)、クラウドの一覧 |
| 攻撃等の防御 | IDの発行と削除、パスワード、更新、ウイルス対策、バックアップ | 設定の画面、退職時のチェック表、バックアップの表 |
| 攻撃等の検知 | ネットワークの出入りを見ているか | ルーター・UTMの設定、保守業者の報告 |
| インシデントへの対応 | 事故のときの手順と体制 | 事故のときの連絡網・手順書 |
| インシデントからの復旧 | 大事なシステムを戻す準備 | バックアップの表、戻す練習の記録 |
よく聞かれること
- ガバナンスの整備
- 担当者・責任者はいるか、方針はあるか、守秘義務のルールはあるか
- 取引先管理
- 預かった情報の扱い方、事故のときの連絡と役割
- リスクの特定
- パソコン・ソフト・ネットワーク・クラウドを把握しているか
- 攻撃等の防御
- IDの発行と削除、パスワード、更新、ウイルス対策、バックアップ
- 攻撃等の検知
- ネットワークの出入りを見ているか
- インシデントへの対応
- 事故のときの手順と体制
- インシデントからの復旧
- 大事なシステムを戻す準備
答えの元になる資料
- ガバナンスの整備
- 基本方針、組織図、就業規則・誓約書
- 取引先管理
- 契約書・NDA、連絡先の一覧
- リスクの特定
- 機器の一覧(資産の台帳)、クラウドの一覧
- 攻撃等の防御
- 設定の画面、退職時のチェック表、バックアップの表
- 攻撃等の検知
- ルーター・UTMの設定、保守業者の報告
- インシデントへの対応
- 事故のときの連絡網・手順書
- インシデントからの復旧
- バックアップの表、戻す練習の記録
出典:IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 付録5「情報セキュリティ関連規程(サンプル)」の「委託先情報セキュリティ対策状況確認リスト」を基に作成。「よく聞かれること」「答えの元になる資料」は編集部が加えたものです。
基本方針・規程・資産の台帳は、同じガイドラインの付録にサンプルがあります。まだない場合も、一から書く必要はありません。
「はい・一部・いいえ・該当なし」の書き方
結論:どの答えにも「根拠」を1行添えます。「一部」と「いいえ」には、「いまの状態」と「いつまでに、どうするか」を必ず書きます。
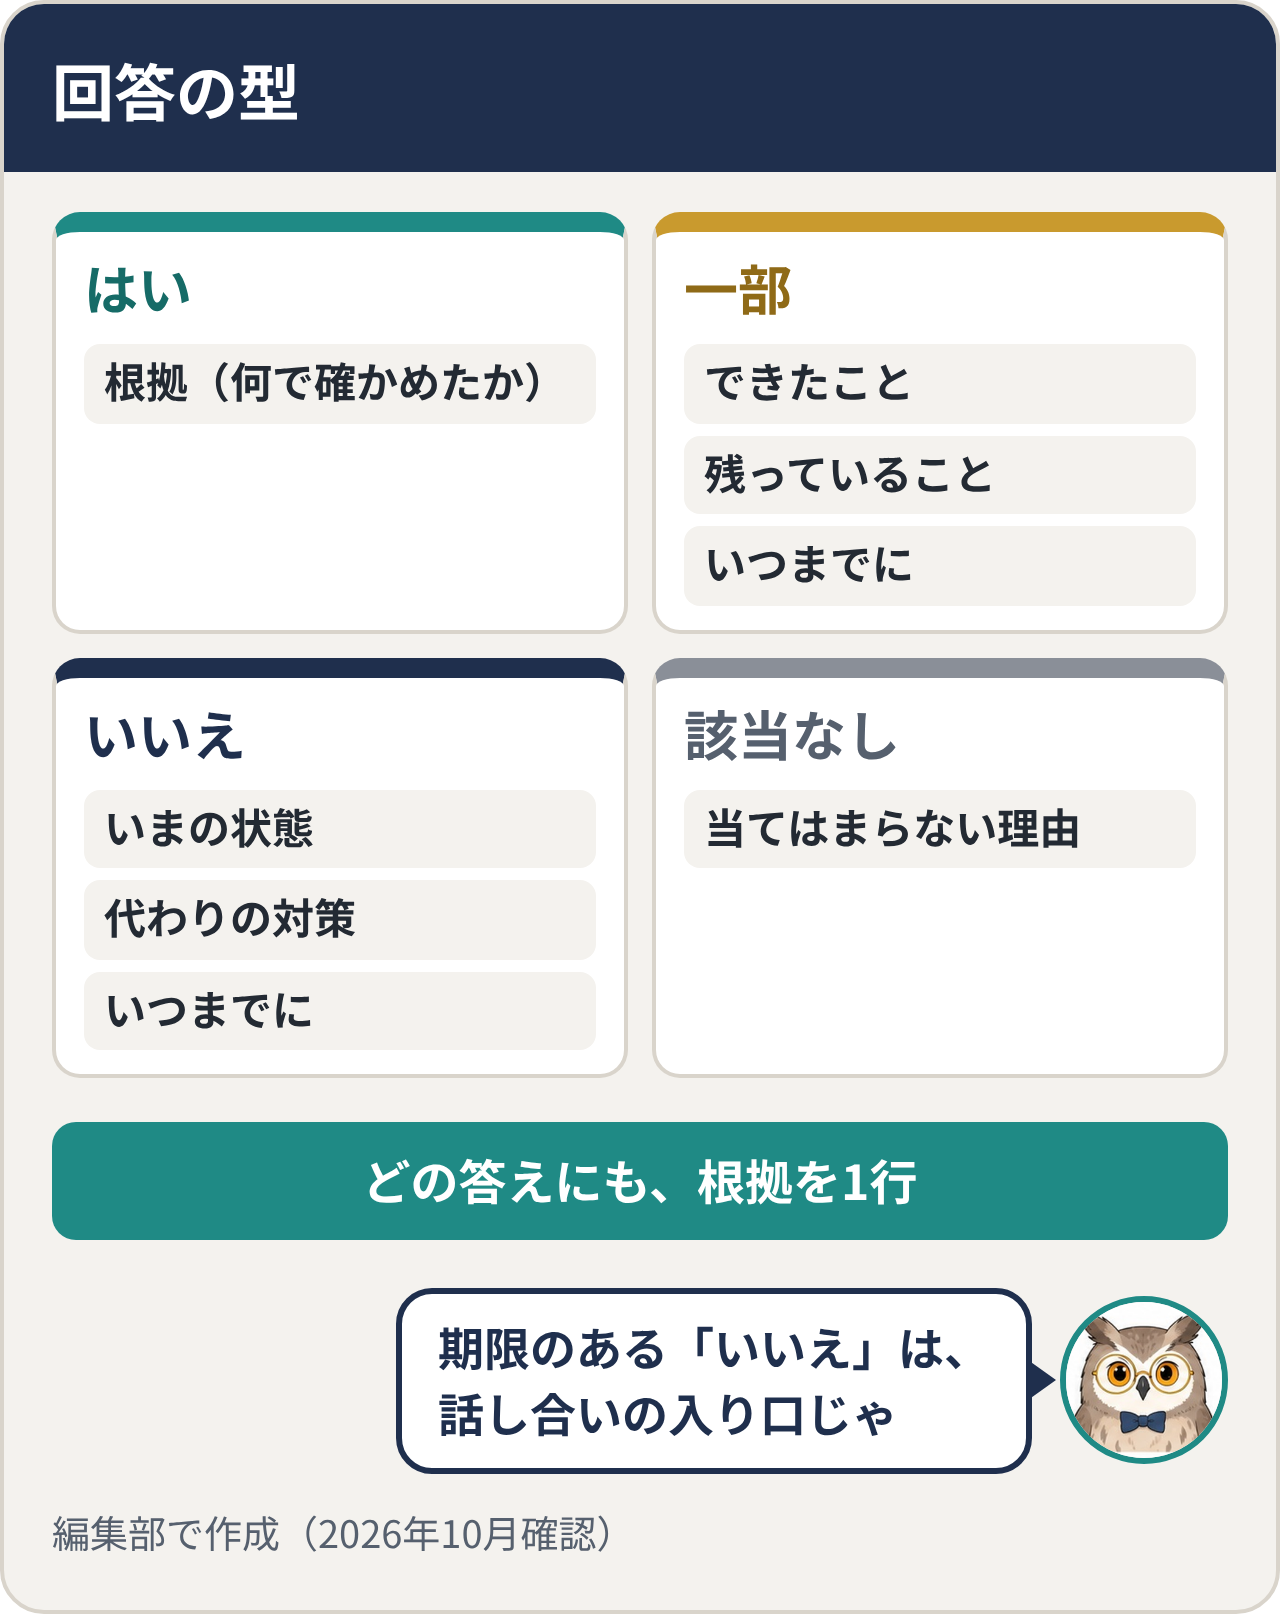
| 答え | 書くこと | 書き方の例 |
|---|---|---|
| はい | 何で確かめたか(根拠・証跡) | はい。全端末(12台)でOSの自動更新を有効にしており、月1回、担当者が更新の状況を確認しています(記録あり) |
| 一部 | どこまでできて、どこが残るか+いつまでに | 一部。会社のメールは多要素認証を設定済みです。会計のクラウドは未設定のため、○年○月末までに設定します |
| いいえ | いまの状態+代わりにしていること+いつまでに | いいえ。手順書はまだありませんが、事故のときの連絡先は全員に周知しています。手順書は○年○月までに作成します |
| 該当なし | なぜ当てはまらないか | 該当なし。当社は自社のWebサイトで個人情報を集めていません(問い合わせは電話とメールのみ) |
「一部」は逃げではありません。正確な「一部」は、雑な「はい」より信頼されます。取引先の様式に「一部」がなく「はい・いいえ」だけのときは、「いいえ」を選んで、備考の欄に「一部」の内容を書くと誤解されません。
書かないほうがいい答え
- 全部「はい」:事故のときや、証跡を求められたときに説明がつかなくなります
- 空欄のまま出す:「答えたくない」と受け取られることがあります
- 「検討中」だけ:いつまでに決めるかを添えます
- 規程はあるが守られていないのに「はい」:書類があることと、運用していることは別に聞かれることがあります
- ほかの会社の回答や文書をまねる:自社の事実と合わなくなります
よく聞かれる質問の回答例
下の例は、従業員が十数人の会社を想定した書き方です。自社の事実に合わせて書き直してください。
| よく聞かれる質問 | できているとき | まだのとき |
|---|---|---|
| OS・ソフトを最新にしているか | 全端末で自動更新を有効にし、月1回確認しています | ○台は手動です。○月末までに自動更新に切り替えます |
| ウイルス対策をしているか | 全端末で有効で、定義ファイルは自動更新です | 未導入の○台に、○月末までに導入します |
| 多要素認証を使っているか | 会社のメールと、顧客情報を扱うクラウドで使っています | メールは設定済み、ほかは○月末までに設定します |
| 退職者のIDを止めているか | 退職日に、チェック表に沿って止めています(記録あり) | 手順を○月までに文書にします。現在は担当者が都度止めています |
| バックアップを取っているか | 週1回取り、つながない場所に保管、年1回戻す練習をしています | 取得はしていますが、戻す練習は未実施です。○月に実施します |
| 社員に教育をしているか | 年1回、全員に説明し、受講記録を残しています | 今年度は未実施です。○月に全員向けに実施します |
| 事故のときの体制があるか | 連絡網と手順を定め、全員に周知しています | 連絡先は周知済み、手順書は○月までに作ります |
| 委託先・クラウドを管理しているか | 使っているクラウドの一覧を作り、規約とデータの扱いを確かめています | 一覧を○月までに作ります |
| 生成AIを業務で使っているか | 会社が認めたツールだけを使い、入れてよい情報を社内ルールで決めています | 現在は禁止しています。使うときは社内ルールを先に作ります |
できているとき
- OS・ソフトを最新にしているか
- 全端末で自動更新を有効にし、月1回確認しています
- ウイルス対策をしているか
- 全端末で有効で、定義ファイルは自動更新です
- 多要素認証を使っているか
- 会社のメールと、顧客情報を扱うクラウドで使っています
- 退職者のIDを止めているか
- 退職日に、チェック表に沿って止めています(記録あり)
- バックアップを取っているか
- 週1回取り、つながない場所に保管、年1回戻す練習をしています
- 社員に教育をしているか
- 年1回、全員に説明し、受講記録を残しています
- 事故のときの体制があるか
- 連絡網と手順を定め、全員に周知しています
- 委託先・クラウドを管理しているか
- 使っているクラウドの一覧を作り、規約とデータの扱いを確かめています
- 生成AIを業務で使っているか
- 会社が認めたツールだけを使い、入れてよい情報を社内ルールで決めています
まだのとき
- OS・ソフトを最新にしているか
- ○台は手動です。○月末までに自動更新に切り替えます
- ウイルス対策をしているか
- 未導入の○台に、○月末までに導入します
- 多要素認証を使っているか
- メールは設定済み、ほかは○月末までに設定します
- 退職者のIDを止めているか
- 手順を○月までに文書にします。現在は担当者が都度止めています
- バックアップを取っているか
- 取得はしていますが、戻す練習は未実施です。○月に実施します
- 社員に教育をしているか
- 今年度は未実施です。○月に全員向けに実施します
- 事故のときの体制があるか
- 連絡先は周知済み、手順書は○月までに作ります
- 委託先・クラウドを管理しているか
- 一覧を○月までに作ります
- 生成AIを業務で使っているか
- 現在は禁止しています。使うときは社内ルールを先に作ります
最後の「生成AI」の質問に答えるには、社内ルールと、入れてよい情報の決まりが要ります。ルールの作り方とテンプレートは生成AIの社内ルールはA4一枚でいいに、入れてよい情報の線引きはAIに入れていい情報・ダメな情報(早見表)に、会議を録るAIのデータの扱いはAI議事録ツールの選び方にまとめています。
用意しておく証跡と、出す前の確認
結論:証跡は「文書・記録・設定の画面・契約・外部の証明」の5つの型に分けて用意します。出すときは、聞かれた範囲だけにして、名前や社内のアドレスは隠します。
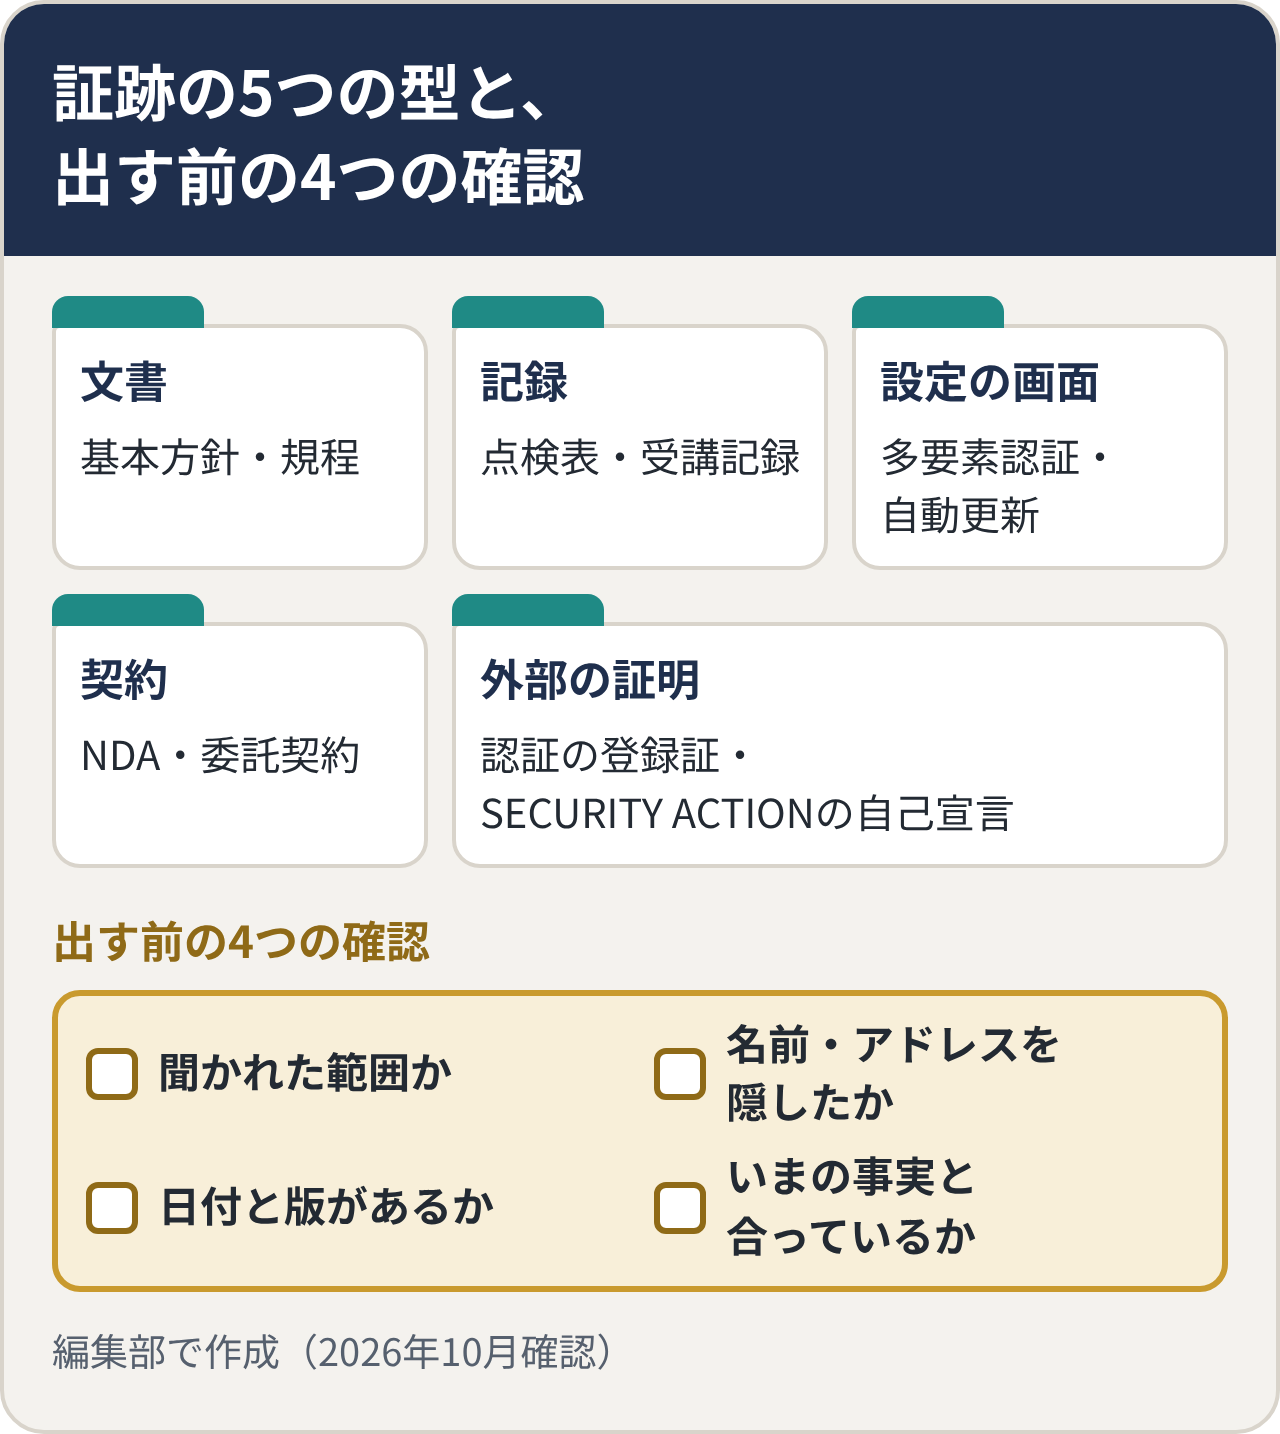
証跡は、「はい」の根拠になる資料や記録のことです。IPAのガイドラインも、退職者の機器やIDの回収について「チェックリストや証跡で実行状況を可視化」するよう書いています。
| 証跡の型 | 例 | 用意のしかた |
|---|---|---|
| 文書 | 基本方針、規程、手順書、社内ルール | ガイドラインの付録のサンプルを自社に合わせて直す。版と日付を入れる |
| 記録 | 点検表、教育の受講記録、退職時のチェック表、戻す練習の記録 | やった日・やった人を書いた紙やファイルを、1つのフォルダにまとめる |
| 設定の画面 | 多要素認証・自動更新・ウイルス対策の設定画面 | 画面を写すときは、日付が分かるようにし、名前やアドレスを隠す |
| 契約・合意 | 秘密保持契約、委託契約、クラウドの利用規約 | 契約書の該当する条だけを示す |
| 外部の証明 | ISMS・プライバシーマークの登録証、SECURITY ACTIONの宣言 | 認証は、登録番号と有効期限が分かる登録証の写し。SECURITY ACTIONは自己宣言ID(有効期限はありません)。IPAの認定ではないので「宣言しています」と書く |
例
- 文書
- 基本方針、規程、手順書、社内ルール
- 記録
- 点検表、教育の受講記録、退職時のチェック表、戻す練習の記録
- 設定の画面
- 多要素認証・自動更新・ウイルス対策の設定画面
- 契約・合意
- 秘密保持契約、委託契約、クラウドの利用規約
- 外部の証明
- ISMS・プライバシーマークの登録証、SECURITY ACTIONの宣言
用意のしかた
- 文書
- ガイドラインの付録のサンプルを自社に合わせて直す。版と日付を入れる
- 記録
- やった日・やった人を書いた紙やファイルを、1つのフォルダにまとめる
- 設定の画面
- 画面を写すときは、日付が分かるようにし、名前やアドレスを隠す
- 契約・合意
- 契約書の該当する条だけを示す
- 外部の証明
- 認証は、登録番号と有効期限が分かる登録証の写し。SECURITY ACTIONは自己宣言ID(有効期限はありません)。IPAの認定ではないので「宣言しています」と書く
『ミナト精密のAI係』「スクショ、全部送ります?」
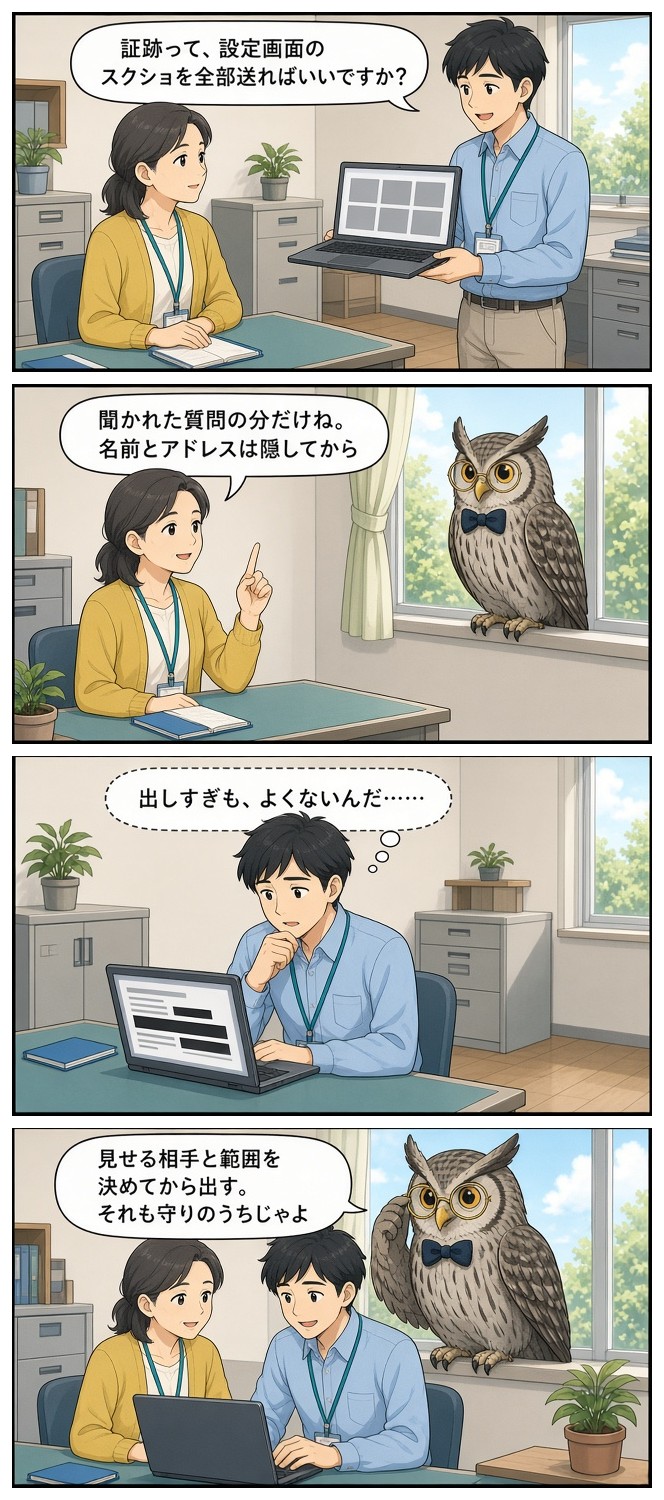
漫画の内容を文字で読む
- 1コマ目:事務所。ノートパソコンを抱えた佐野くん「証跡って、設定画面のスクショを全部送ればいいですか?」
- 2コマ目:かおり「聞かれた質問の分だけね。名前とアドレスは隠してから」
- 3コマ目:画面を見直す佐野くん(心の声)「出しすぎも、よくないんだ……」
- 4コマ目:窓辺のホウ先生「見せる相手と範囲を決めてから出す。それも守りのうちじゃよ」
出す前の4つの確認
- 聞かれた範囲か:求められていない資料まで送らない
- 隠すものを隠したか:社員の名前、社内のIPアドレス、ネットワークの細かい構成、パスワードの一部、取引先の名前
- 日付と版があるか:いつの時点の資料か分かるようにする
- いまの事実と合っているか:古い規程や、辞めた人が担当者のままの資料を出さない
資料を送るのが心配なときは、画面で見せるだけ(オンラインの打合せでの画面共有、訪問のときの閲覧)にできないか、取引先に相談してみてください。送り方は、取引先が指定した方法に合わせます。
「いいえ」が多いときの進め方
結論:「いいえ」が多くても、期限つきの改善計画を添えて出せば、話し合いが始められます。お金のかかる対策を求められたら、ひとりで抱えずに相談します。
『ミナト精密のAI係』「いいえが7つもあるぞ」
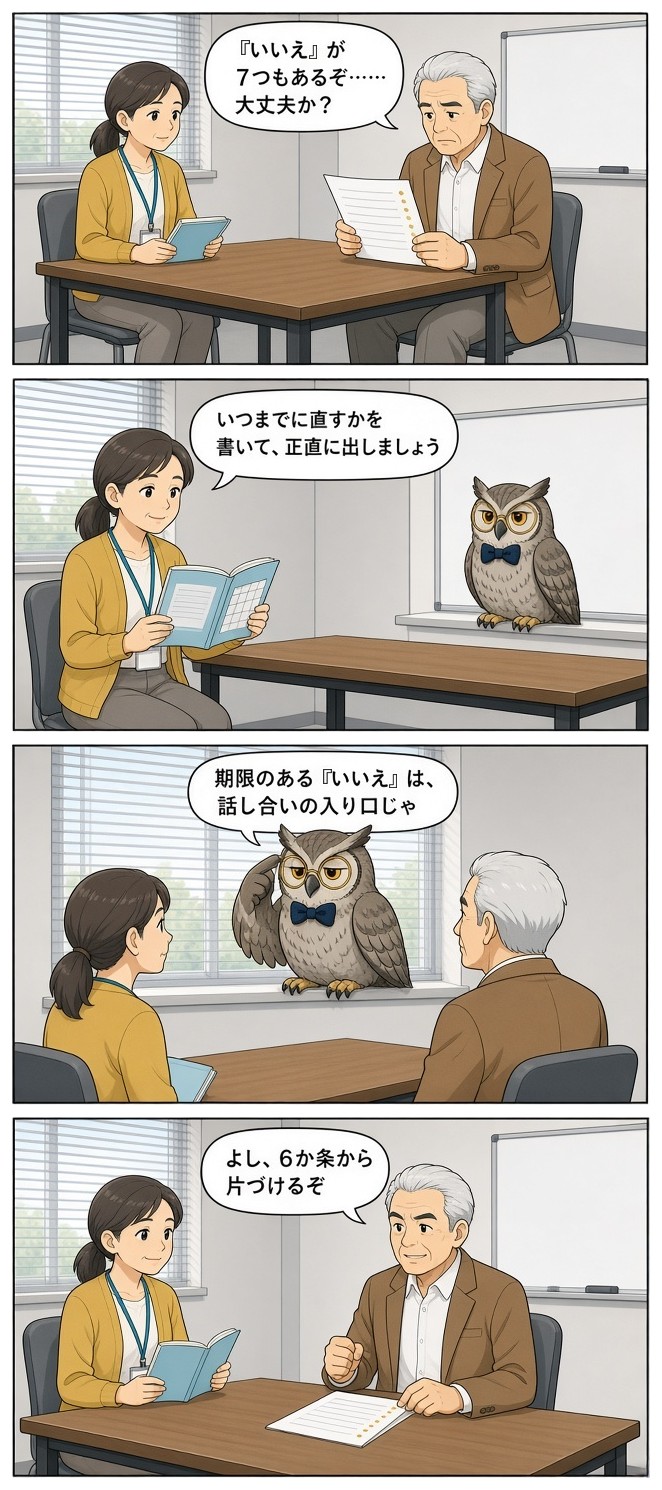
漫画の内容を文字で読む
- 1コマ目:会議室。回答の紙を見る港社長「『いいえ』が7つもあるぞ……大丈夫か?」
- 2コマ目:かおり「いつまでに直すかを書いて、正直に出しましょう」
- 3コマ目:窓辺のホウ先生「期限のある『いいえ』は、話し合いの入り口じゃ」
- 4コマ目:うなずく社長「よし、6か条から片づけるぞ」
1. 6か条から片づける
「いいえ」の多くは、IPAの「情報セキュリティ6か条」(更新・ウイルス対策・パスワード・共有設定・バックアップ・手口を知る)で埋まります。改善の予定は、6か条→社内の手順書→規程の順に、1〜3か月ごとの区切りで書くと、無理のない計画になります。
6か条の手順と点検表は、中小企業のセキュリティ対策は何から始める?IPA「6か条」にまとめています。
2. お金のかかる要求は、相談する
IPAのガイドラインには、「セキュリティ対策に関する取引先とのパートナーシップ構築」というコラムがあります。そこでは、対策によっては費用がかかること、日ごろから費用の考え方を話し合い、必要な対策と一緒に価格の交渉をすること、国の支援策の利用も考えること、必要なら公正取引委員会などの相談窓口に相談することが挙げられています。費用の負担を話題にするのは、わがままではありません。
国の支援策には、IPAの「サイバーセキュリティお助け隊サービス」や、国の「デジタル化・AI導入補助金」のセキュリティ対策推進枠があります。条件と締切は回ごとに変わるので、公式のページで確かめてください。
3. SCS評価制度(★3・★4)は、予定として知っておく
経済産業省と国家サイバー統括室は、取引先どうしで求める対策を共通の物差しにする「SCS評価制度」を準備しています。経済産業省のページでは、★3・★4は2026年度末ごろ(2027年1〜3月ごろ)に申請受付の開始を目指すとされています(2026年10月確認。予定は変わることがあります)。Q&Aでは、任意の制度であること、★をどう扱うかは取引の当事者どうしで円満に合意するものであること、★の取得の有無のほかに、要求事項を共通のチェックリストとして使う方法も考えられていることが説明されています。
つまり、これから届くチェックシートが、SCSの項目に近い形になっていく可能性があります。いまの時点で焦って何かを買う必要はありません。経済産業省と国家サイバー統括室は、制度に便乗した不適切な勧誘への注意も呼びかけていて(2026年4月27日)、「特定のセキュリティ対策製品の導入が必須とされているものではありません」と書いています。
次からラクにする:回答の控えと、年1回の見直し
結論:出した回答は「回答の控え」と「証跡のフォルダ」で残します。次のシートは、控えを見ながら半分以上を埋められます。
チェックシートは、1回では終わりません。IPAの規程サンプルでも、委託元は委託先の対策の状況を年1回以上確かめる、という書き方になっています。毎年、似た質問が来ると考えておくと準備がしやすくなります。
- 回答の控え:取引先・回答日・質問・答え・根拠・改善の予定・次に見直す日を、1つの表にまとめる
- 証跡のフォルダ:「文書・記録・設定の画面・契約・外部の証明」の5つのフォルダに分けて置く
- 改善の予定を守る:「○月までに」と書いたことは、カレンダーに入れて、終わったら取引先に一言伝える
1問ずつ下書きするときは、下のシートを使ってください。コピーして、質問ごとに貼りつけて使えます。
セキュリティチェックシート 回答の下書きシート(1問ぶん)
よくある質問
Q1. ISMSもプライバシーマークもありません。不利ですか?
認証がないこと自体より、聞かれたことに根拠つきで答えられるかが見られます。認証がある会社は、登録証で答えられる質問が増える、という違いです。まずは6か条と、ガイドラインの付録のサンプルを使った基本方針から整えれば、答えられる質問はかなり増えます。
Q2. 回答を、外部の業者に任せてもいいですか?
下書きや、足りない対策の相談を頼むのはよい方法です。ただし、答えの中身は自社の事実なので、最後は自社で確かめて出します。IPAは、一定の基準に合うセキュリティのサービスの一覧(情報セキュリティサービス基準適合サービスリスト)や、中小企業向けの「お助け隊サービス」を公開しています。
Q3. 取引先の様式ではなく、自社でまとめた資料を出してもいいですか?
取引先に確かめてください。様式が決まっていることが多く、集計のしかたも様式に合わせてあるためです。自社の資料は、様式の回答に添える形にすると受け取ってもらいやすくなります。
Q4. 締切に間に合いません。
分かった時点で、早めに相談します。答えられる質問から先に出し、残りは「○月○日までに回答します」と書く方法もあります。黙って遅れるのがいちばん困らせます。
Q5. 回答や証跡から、社内の情報が外に出るのが心配です。
もっともな心配です。最初に「扱い」(どこまで共有されるか、秘密保持の約束の範囲か)を確かめ、証跡は聞かれた範囲だけにし、名前やアドレスを隠します。画面で見せるだけにできないかも相談できます。
Q6. SCSの★を取れば、チェックシートは来なくなりますか?
いまの時点では分かりません。経済産業省は、委託元・委託先の両方の負担を軽くすることを制度の目的に挙げていますが、★をどう使うかは取引先ごとの判断です。制度は準備中で、詳しい様式などはこれから公表される予定です。
まとめ:正直に・根拠つきで・期限つきで
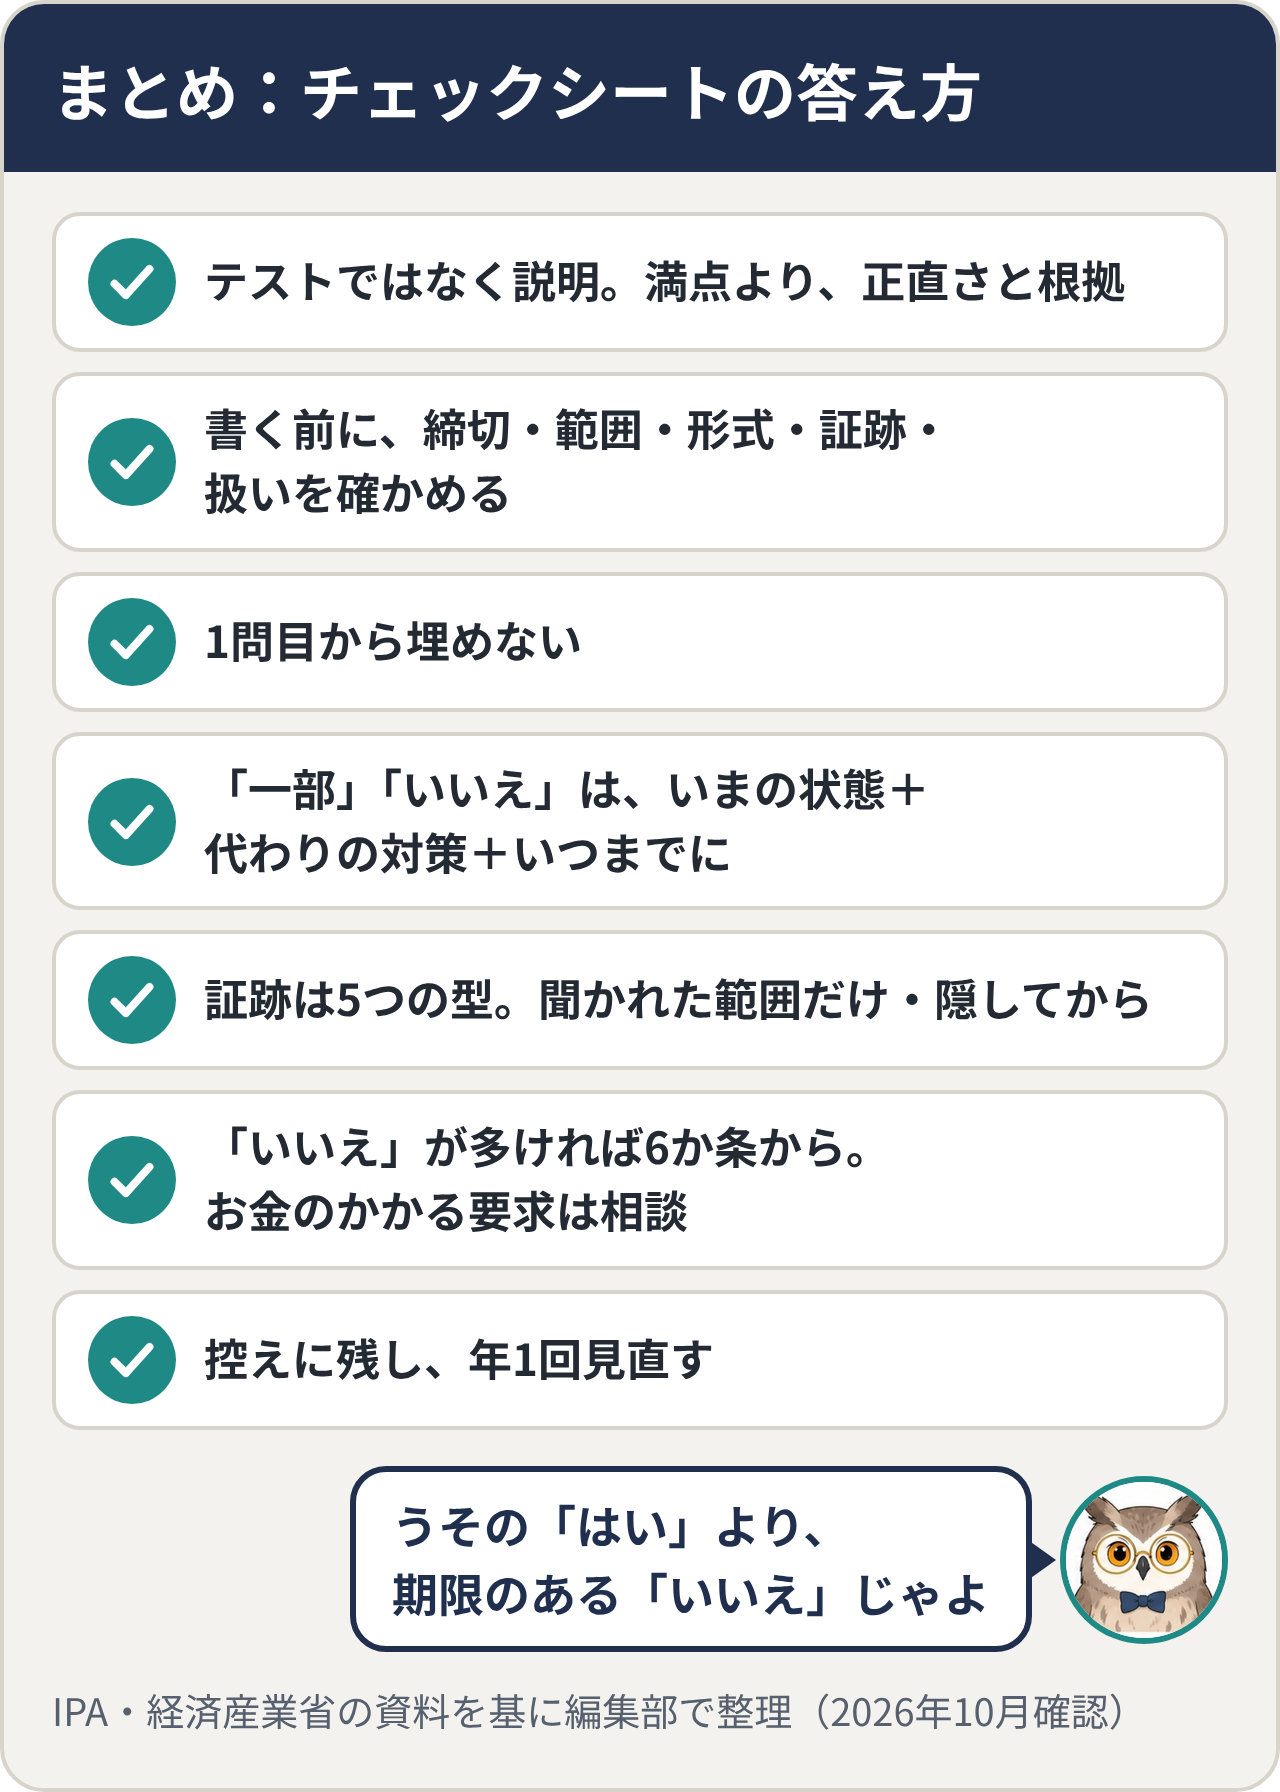
- チェックシートはテストではなく説明。満点より、正直さと根拠
- 書き始める前に、締切・範囲・形式・証跡・扱いの5つを取引先に確かめる
- 1問目から埋めない。分ける→担当を決める→確かめる→書く→社内で確認
- 「一部」「いいえ」は、いまの状態+代わりの対策+いつまでに
- 証跡は5つの型で用意し、聞かれた範囲だけ・隠してから出す
- 「いいえ」が多ければ6か条から。お金のかかる要求は相談する
- 出した回答は控えに残し、年1回見直す
この記事を書いた人・運営者情報
- 執筆:現場のAIノート編集部(IT業界で長く働き、ISMSの導入と運用を回してきたメンバーが書いています。仕事で知った会社や取引先の情報は書きません)
- この記事でのAIの使い方:構成の下書きにAIを使い、IPAのガイドライン・付録と、経済産業省の資料は、人が原文を読んで確かめています
- 確認日:2026年10月11日・12日(ファクトチェック)
- 回答例は、一般的な書き方の例です。契約にかかわる判断が必要なときは、専門家に相談してください
参考資料(2026年10月11日・12日閲覧)
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(本編〔コラム「セキュリティ対策に関する取引先とのパートナーシップ構築」〕・付録5「情報セキュリティ関連規程(サンプル)」の「8-1 委託先情報セキュリティ対策状況確認リスト」・付録6「資産管理台帳(サンプル)」) https://www.ipa.go.jp/security/guide/sme/about.html
- 経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」(制度の説明とQ&A) https://www.meti.go.jp/policy/netsecurity/scs.html
- IPA「SCS評価制度の詳細情報」 https://www.ipa.go.jp/security/scs/details.html
- IPA「SECURITY ACTION よくある質問」 https://www.ipa.go.jp/security/security-action/faq/
- IPA「サイバーセキュリティお助け隊サービス」 https://www.ipa.go.jp/security/otasuketai-pr/
- デジタル化・AI導入補助金2026「セキュリティ対策推進枠」 https://it-shien.smrj.go.jp/applicant/subsidy/security/
- IPA「情報セキュリティサービス基準適合サービスリスト」 https://www.ipa.go.jp/security/service_list.html
- 経済産業省・国家サイバー統括室「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)に関する注意喚起」(令和8年4月27日) https://www.meti.go.jp/policy/netsecurity/20260427_scs.html
- 公正取引委員会「取適法に関する相談窓口」 https://www.jftc.go.jp/soudan/soudan/toriteki.html
- 公正取引委員会「優越的地位の濫用の考え方についての相談」 https://www.jftc.go.jp/soudan/soudan/yuetsutekichii.html /公益財団法人 全国中小企業振興機関協会「取引かけこみ寺」 https://www.zenkyo.or.jp/kakekomi/
更新履歴
- 公開日:記事を公開しました