
中小企業のセキュリティ対策は何から始める?IPA「情報セキュリティ6か条」を総務目線で|第4.0版で増えたバックアップ【漫画でわかる】
何から始めるかは、もう決まっています。IPA(情報処理推進機構)の「情報セキュリティ6か条」です。IPAは、会社の規模にかかわらず必ず実行すべき基本的な対策として、この6つをまとめています。
6か条は、もとは「5か条」でした。「中小企業の情報セキュリティ対策ガイドライン」の第4.0版で、「バックアップを取ろう!」が加わって6つになりました。新しい製品を買う前に、今あるパソコンと設定を、この6つで確かめるところから始めます。
この記事で分かること
- 6か条の中身と、第4.0版で変わったこと
- 6つの対策を「今日やること・今月やること・確かめ方」に分けた手順
- AIを使う会社が、6か条に足すこと
- 6か条の次にやること(SECURITY ACTION・自社診断)
『ミナト精密のAI係』「うちも何か買うぞ」
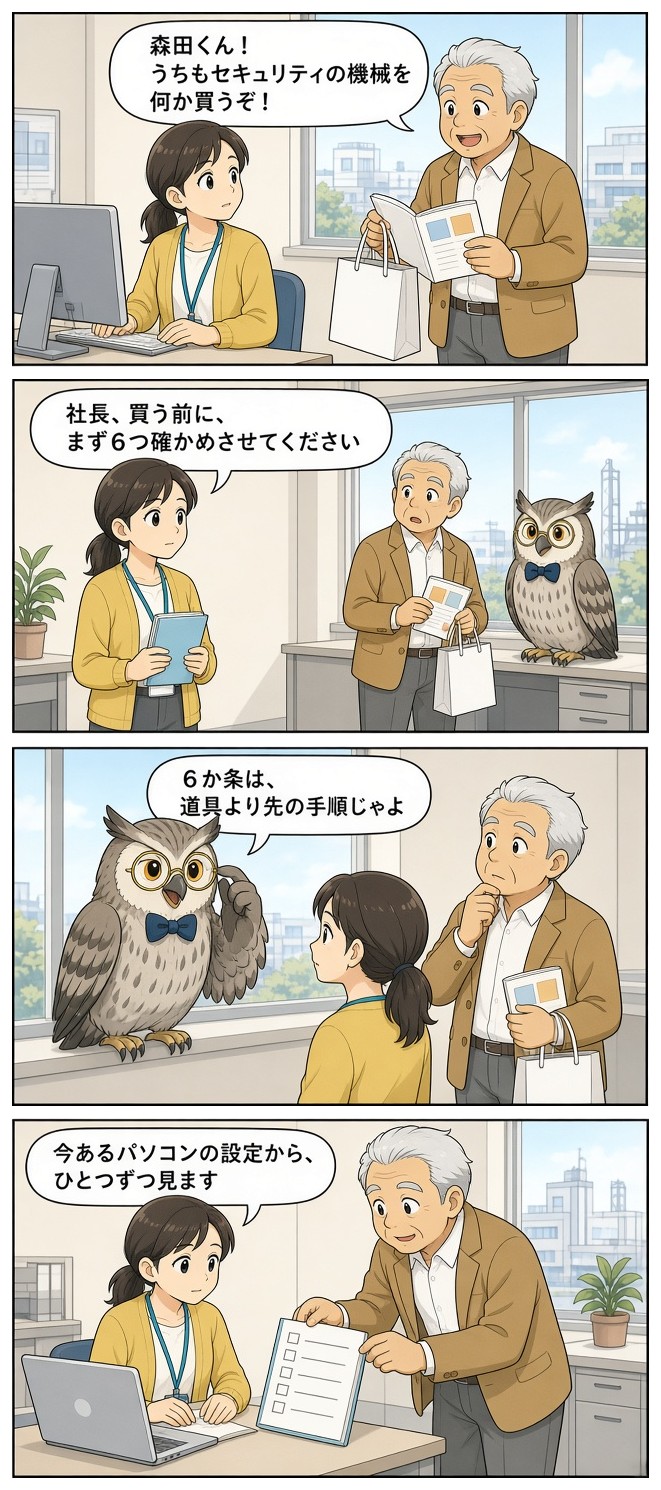
漫画の内容を文字で読む
- 1コマ目:事務所。紙袋とパンフレットを持つ港社長「森田くん!うちもセキュリティの機械を何か買うぞ!」
- 2コマ目:かおり「社長、買う前に、まず6つ確かめさせてください」
- 3コマ目:窓辺のホウ先生「6か条は、道具より先の手順じゃよ」
- 4コマ目:かおり「今あるパソコンの設定から、ひとつずつ見ます」
「取引先に言われる前に、何か買っておこう」と考える気持ちは自然です。ただ、取引先どうしで使うことが想定されている国の「SCS評価制度」について、経済産業省と国家サイバー統括室の注意喚起は、「特定のセキュリティ対策製品の導入が必須とされているものではありません」と書いています。製品を選ぶのは、6か条で今の状態を確かめてからで間に合います。
先に結論:IPAの「情報セキュリティ6か条」
結論:6か条は「古いまま放置しない」「ウイルス対策を切らさない」「パスワードを強くする」「見せる範囲をしぼる」「戻せる控えを持つ」「手口を知って、すぐ言う」の6つです。
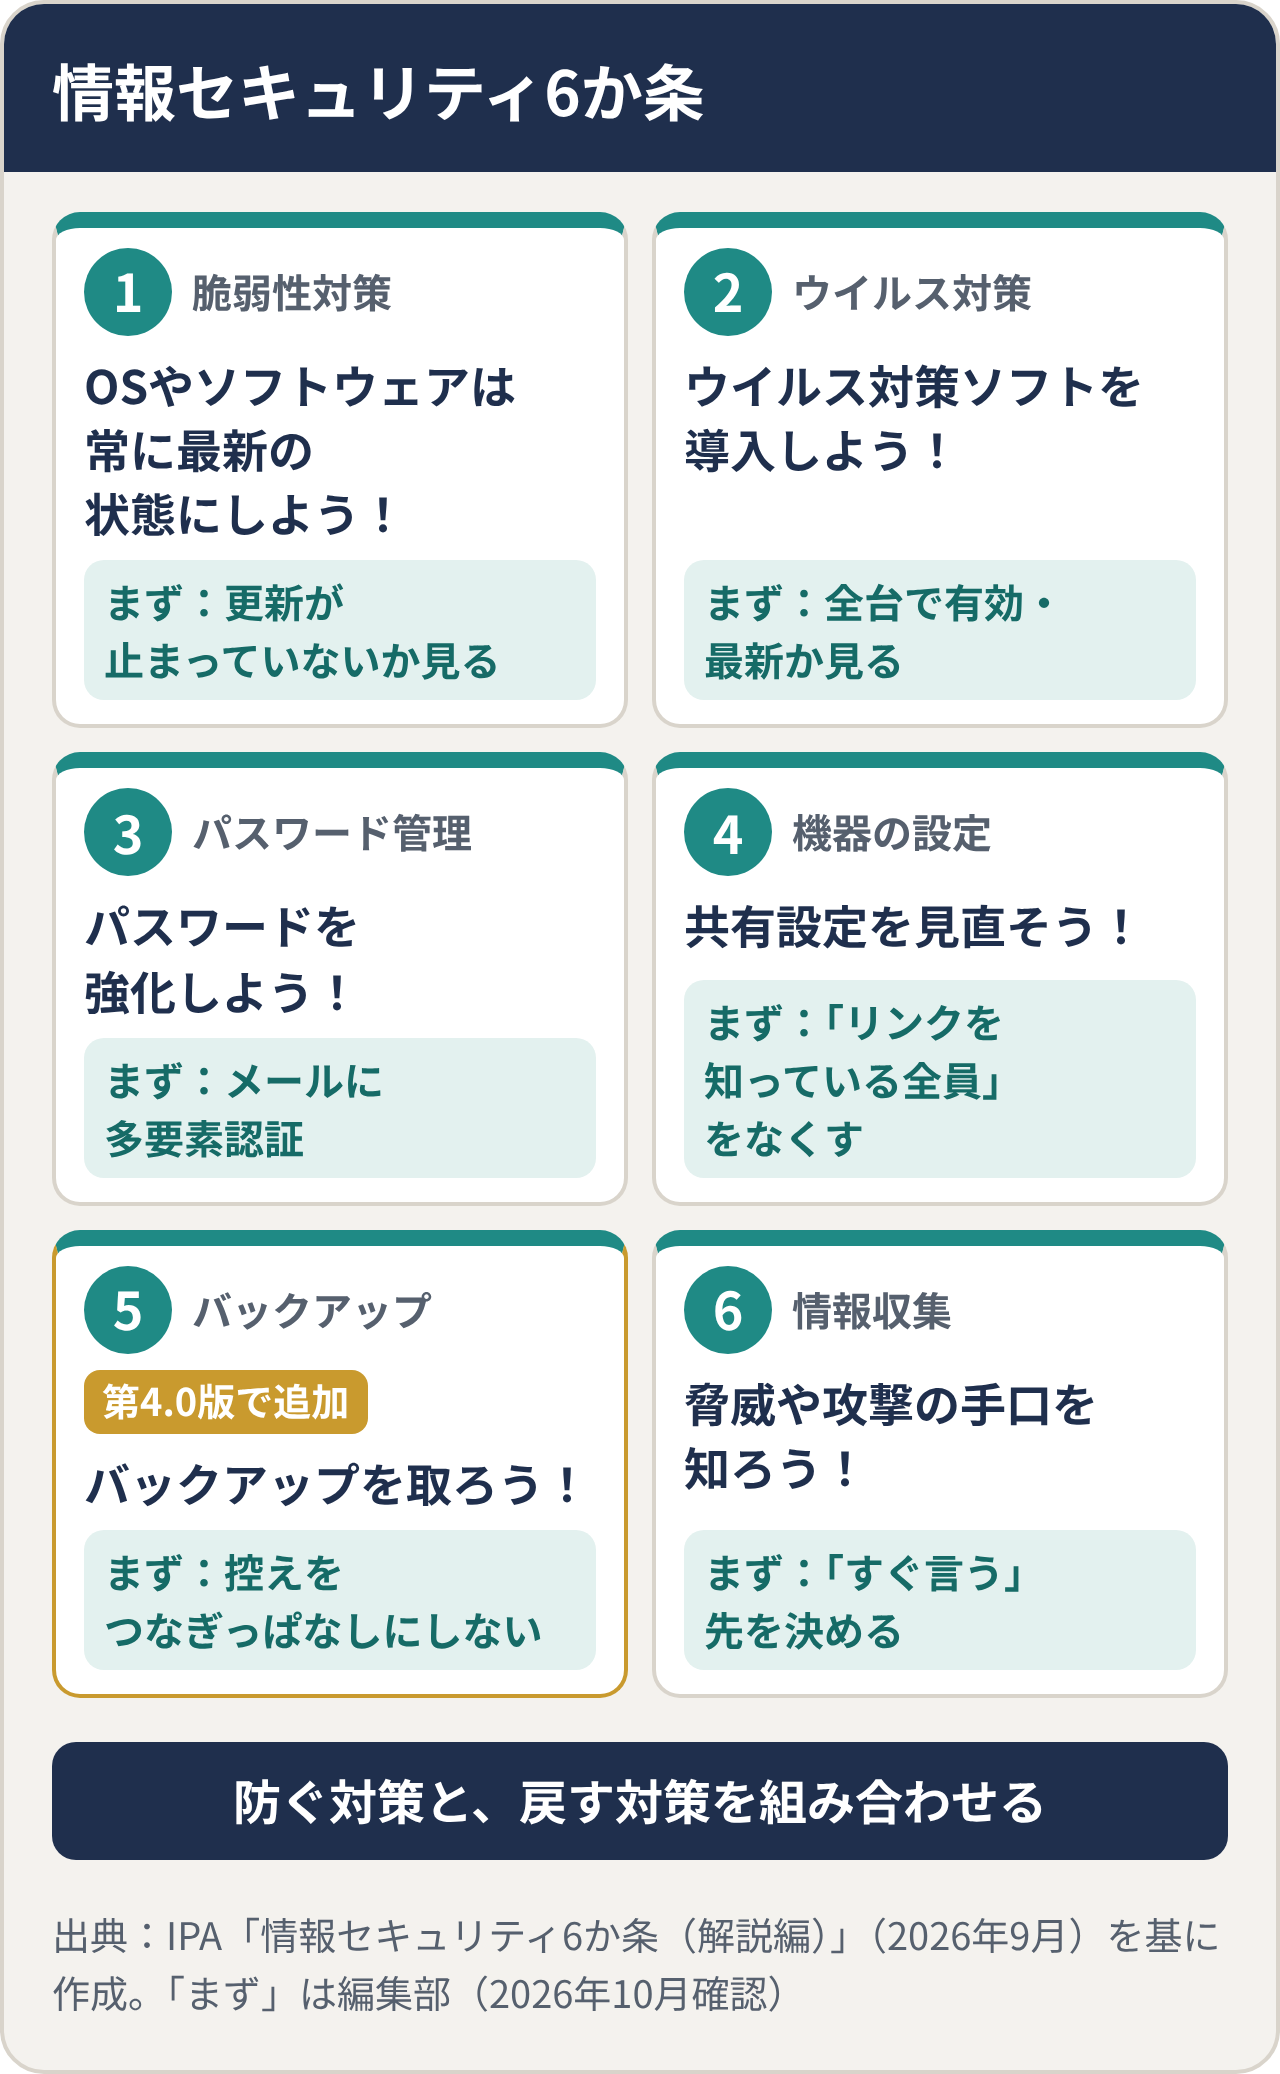
| No. | 6か条 | ねらい(IPAの解説編より) | まずやること |
|---|---|---|---|
| 1 | OSやソフトウェアは常に最新の状態にしよう! | 弱点(脆弱性)を悪用した攻撃のリスクを減らす | 全部のパソコンで更新が止まっていないか見る |
| 2 | ウイルス対策ソフトを導入しよう! | ウイルスによる攻撃を見つけて止める | 全部のパソコンで、対策ソフトが有効で最新か見る |
| 3 | パスワードを強化しよう! | パスワードを盗まれて悪用されるリスクを減らす | メールと大事なサービスに、多要素認証を付ける |
| 4 | 共有設定を見直そう! | 設定のまちがいを悪用されないようにする | クラウドの共有リンクと、複合機・NASの公開範囲を見る |
| 5 | バックアップを取ろう!(第4.0版で追加) | データの削除や暗号化に備える | 大事なデータの控えを、つなぎっぱなしにしない場所に |
| 6 | 脅威や攻撃の手口を知ろう! | 手口を知って、重視すべき対策を理解する | 「おかしいと思ったら、すぐ言う」先を決めて伝える |
6か条
- 1
- OSやソフトウェアは常に最新の状態にしよう!
- 2
- ウイルス対策ソフトを導入しよう!
- 3
- パスワードを強化しよう!
- 4
- 共有設定を見直そう!
- 5
- バックアップを取ろう!(第4.0版で追加)
- 6
- 脅威や攻撃の手口を知ろう!
ねらい(IPAの解説編より)
- 1
- 弱点(脆弱性)を悪用した攻撃のリスクを減らす
- 2
- ウイルスによる攻撃を見つけて止める
- 3
- パスワードを盗まれて悪用されるリスクを減らす
- 4
- 設定のまちがいを悪用されないようにする
- 5
- データの削除や暗号化に備える
- 6
- 手口を知って、重視すべき対策を理解する
まずやること
- 1
- 全部のパソコンで更新が止まっていないか見る
- 2
- 全部のパソコンで、対策ソフトが有効で最新か見る
- 3
- メールと大事なサービスに、多要素認証を付ける
- 4
- クラウドの共有リンクと、複合機・NASの公開範囲を見る
- 5
- 大事なデータの控えを、つなぎっぱなしにしない場所に
- 6
- 「おかしいと思ったら、すぐ言う」先を決めて伝える
出典:IPA「情報セキュリティ6か条(解説編)」(2026年9月)を基に作成。「まずやること」は編集部が加えたものです。
6つとも、大きなお金をかけずに始められるものが中心です。そして、どれか1つで全部を防げるわけではありません。IPAは解説編の最後で、ウイルス対策ソフトでも新しいウイルスを見つけられない場合があること、壊されたファイルはウイルス対策ソフトだけでは元に戻せないことを挙げ、「防ぐ」対策と「復旧する」対策を組み合わせるよう書いています。5つ目のバックアップは、この「復旧する」側の対策です。
第4.0版で変わったこと
結論:大きな変更は「5か条→6か条(バックアップの追加)」です。ほかに、自社診断の項目の追加と、取引先から求められる対策(SCS評価制度)の考え方が入りました。
IPAの公式ページ(2026年10月11日確認)によると、第4.0版の主な変更点は次のとおりです。
- 「バックアップを取ろう!」を追加して、6か条にした
- 「5分でできる!情報セキュリティ自社診断」に、「外部から内部ネットワークへの不要な通信を遮断する」「ウェブサイトを安全に運用する」などの項目を足した
- 経済産業省と内閣官房 国家サイバー統括室(旧NISC)が進める「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)の基本的な考え方に沿った内容にした
- セキュリティの人材を確保・育てるガイドブックを付録に足した
第4.0版は2026年3月27日に公開され、2026年9月30日に「情報セキュリティ6か条(解説編)」と「5分でできる!情報セキュリティ自社診断(解説編)」が加わりました。6か条それぞれの対策例は、この解説編にまとまっています。この記事の手順も、解説編の対策例を基にしています。
本編には、生成AIの利用についてのコラムも入りました。AIを使う会社が足すことは、後の章で説明します。
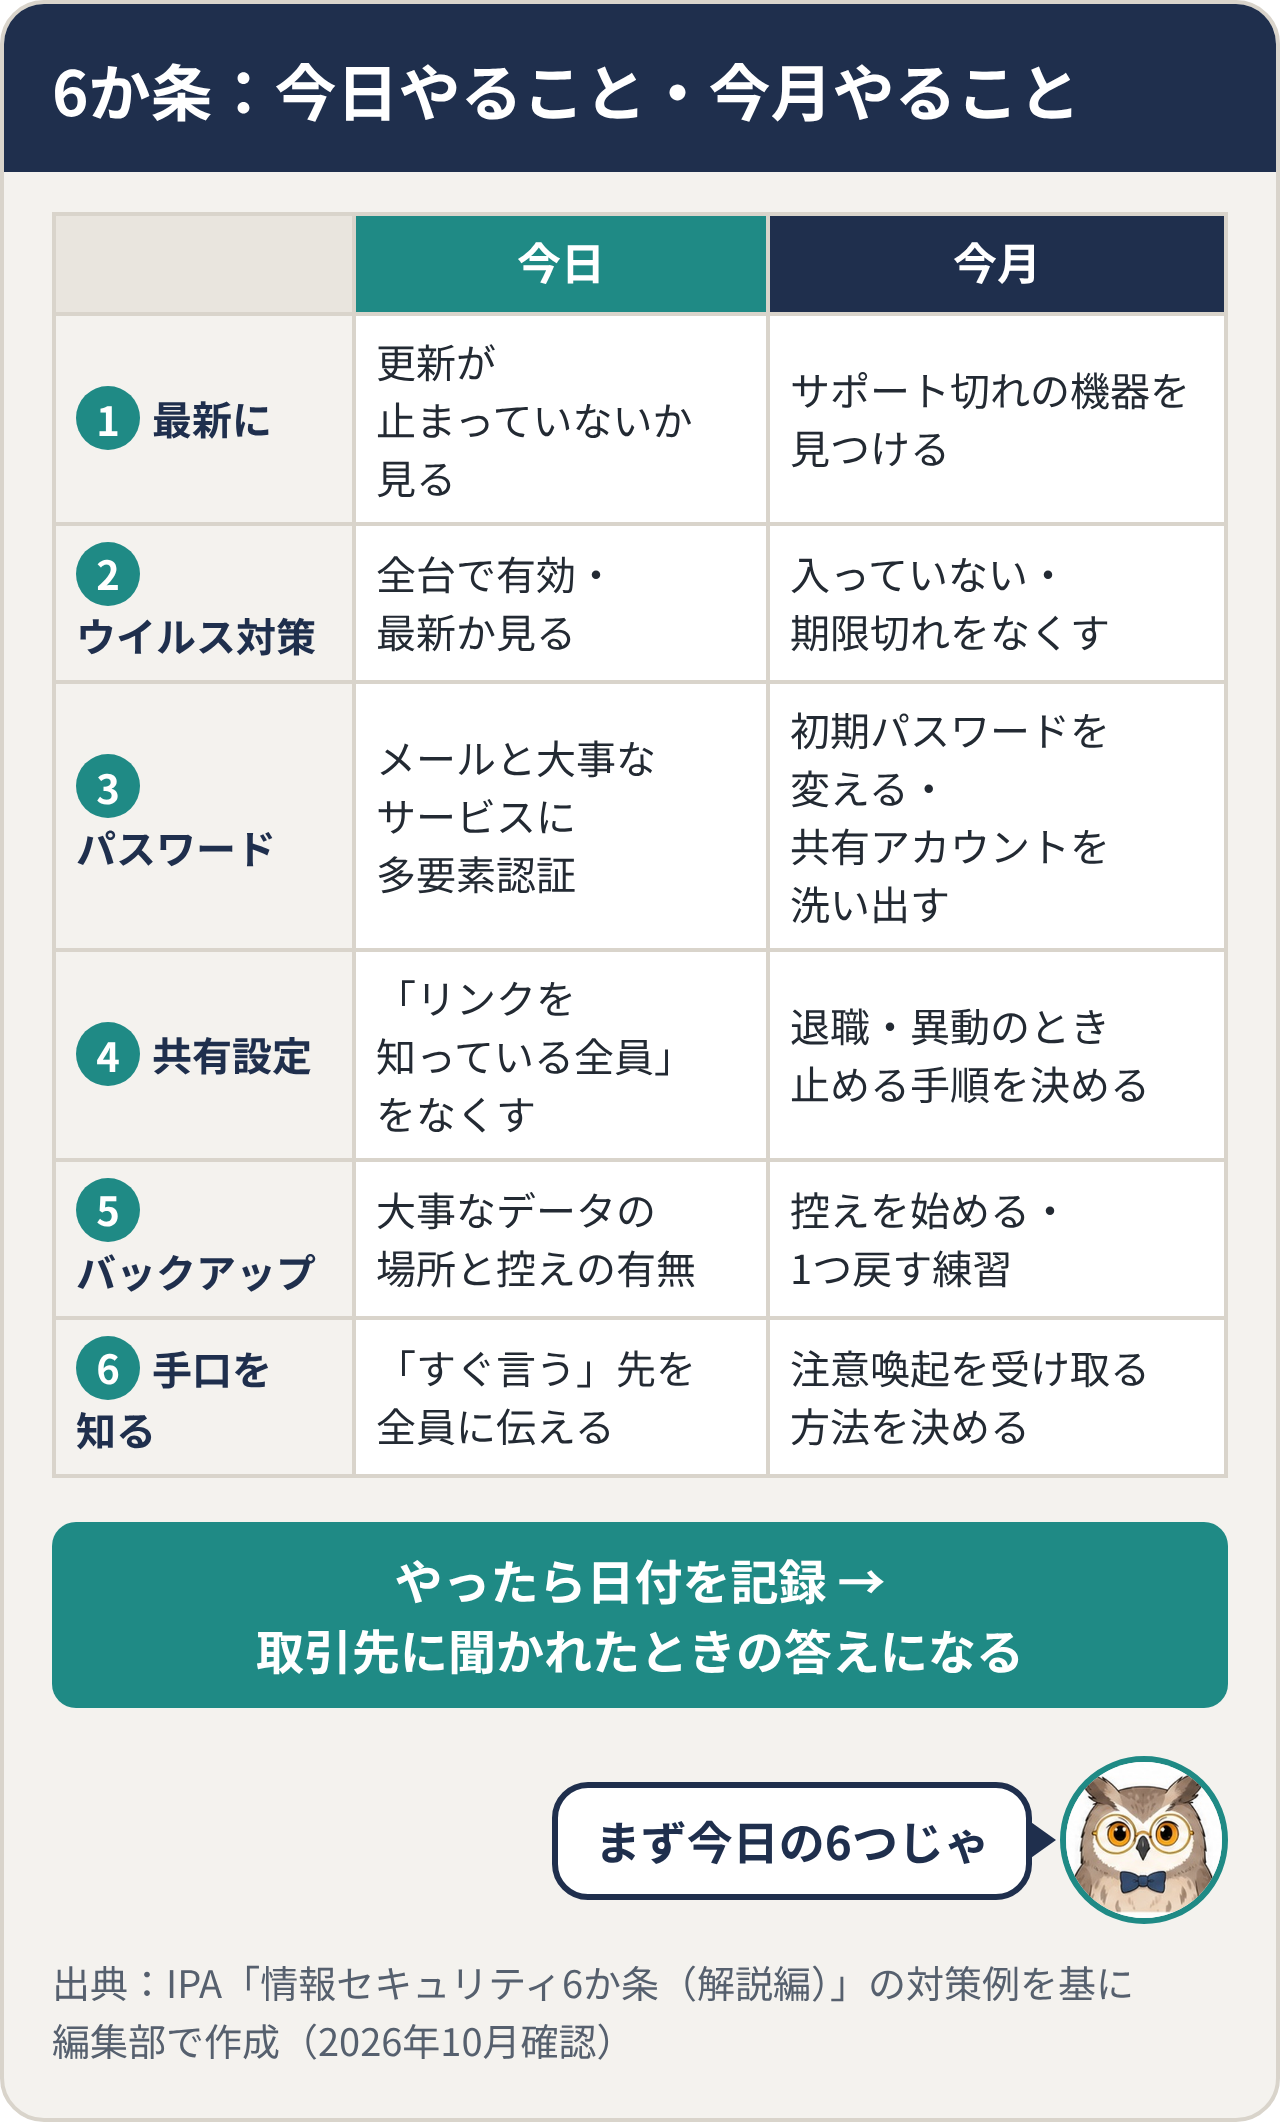
6か条を1つずつ:今日やること・今月やること
結論:まず「今日やること」を6つ終わらせます。1日でできなくても大丈夫です。「今月やること」は、月末までに担当を決めて進めます。最後に「確かめ方」の記録を残すと、取引先に聞かれたときにそのまま答えに使えます。
1. OSやソフトウェアは常に最新の状態にしよう!
古いまま放置すると、見つかった弱点が直らず、そこを突くウイルスに感染する危険があります。パソコンだけでなく、ルーターやVPN機器などのネットワーク機器も対象です。警察庁の資料では、ランサムウェアの被害にあった組織へのアンケートで、侵入経路はVPN機器が6割以上でした(有効回答92件のうち61件。令和7年)。
- 今日やること:全部のパソコンで、Windows Update(Macはソフトウェア・アップデート)が止まっていないか見る。ブラウザとPDFの閲覧ソフトも最新にする
- 今月やること:パソコン・ルーター・VPN機器・NASを一覧にして、メーカーのサポートが終わったものがないか確かめる。IPAの無料ツール「MyJVNバージョンチェッカ」で、入っているソフトが最新かも見られます
- 確かめ方の記録:機器の一覧に「最後に更新した日」の列を作る
2. ウイルス対策ソフトを導入しよう!
IDやパスワードを盗む、遠隔で操作する、ファイルを勝手に暗号化する、といったウイルスが増えています。対策ソフトを入れ、ウイルス定義ファイル(パターンファイル)が自動で更新されるようにします。
- 今日やること:全部のパソコンで、ウイルス対策が「有効」で、定義ファイルが最新になっているか見る
- 今月やること:入っていないパソコン、期限が切れたパソコンをなくす。社員の私物のパソコン・スマホを仕事に使っているなら、そのルールも決める
- 確かめ方の記録:機器の一覧に「対策ソフト(名前・有効期限)」の列を作る
何を買うかより、全部の台で有効になっているかが先です。IPAの自社診断の解説には、OSやアプリに標準で付いているセキュリティ機能を有効に使うことも対策例として載っています。有料のソフトにするかは、台数や使い方を見て決めれば十分です。
3. パスワードを強化しよう!
推測されたり、ほかのサービスから漏れたIDとパスワードを使われたりして、不正にログインされる被害が増えています。合言葉は「長く」「複雑に」「使い回さない」です。
- 今日やること:会社のメールと、お金や顧客情報を扱うサービス(ネットバンキング・会計・クラウドの保存先)で、多要素認証(パスワードのほかにスマホの確認などを組み合わせる仕組み)を有効にする
- 今月やること:複合機・ルーター・NAS・防犯カメラの初期設定のパスワードを変える。みんなで1つのIDとパスワードを使い回している「共有アカウント」を洗い出す
- 確かめ方の記録:サービスの一覧に「多要素認証:あり/なし」の列を作る
IPAの解説編では、パスワードは英数字と記号を混ぜて10文字以上、名前・電話番号・誕生日・簡単な英単語は使わない、と例を挙げています。パスワードやSMSの番号を入力しないパスキーが使えるサービスなら、それも選べます。
4. 共有設定を見直そう!
クラウドの保存サービスや、ネットワークにつないだ複合機の設定をまちがえて、関係のない人に情報が見えてしまうトラブルが増えています。
- 今日やること:クラウドの保存先で「リンクを知っている全員」になっている共有がないか見る
- 今月やること:複合機・NAS・カメラの共有の範囲を必要な人だけにしぼる。異動・退職した人のアカウントと共有をすぐ止める手順を決める。1台のパソコンを何人かで使うなら、人ごとにアカウントを分ける
- 確かめ方の記録:退職・異動のときの「止めたもの」のチェック表を残す
5. バックアップを取ろう!(第4.0版で追加)
故障・操作のまちがい・ウイルスで、パソコンやサーバーのデータが消えたり、暗号化されて開けなくなったりすることがあります。仕事を続けるための控えを持っておきます。
IPAの解説編の対策例は、次の5つです。
- 大事な情報のバックアップを定期的に取る
- バックアップに使う装置・媒体は、バックアップのときだけパソコンにつなぐ
- バックアップの取り方を決める(オンラインのバックアップを使う、など)
- バックアップしたデータを安全な場所に保管する
- バックアップしたデータを戻せるか、定期的に確かめる
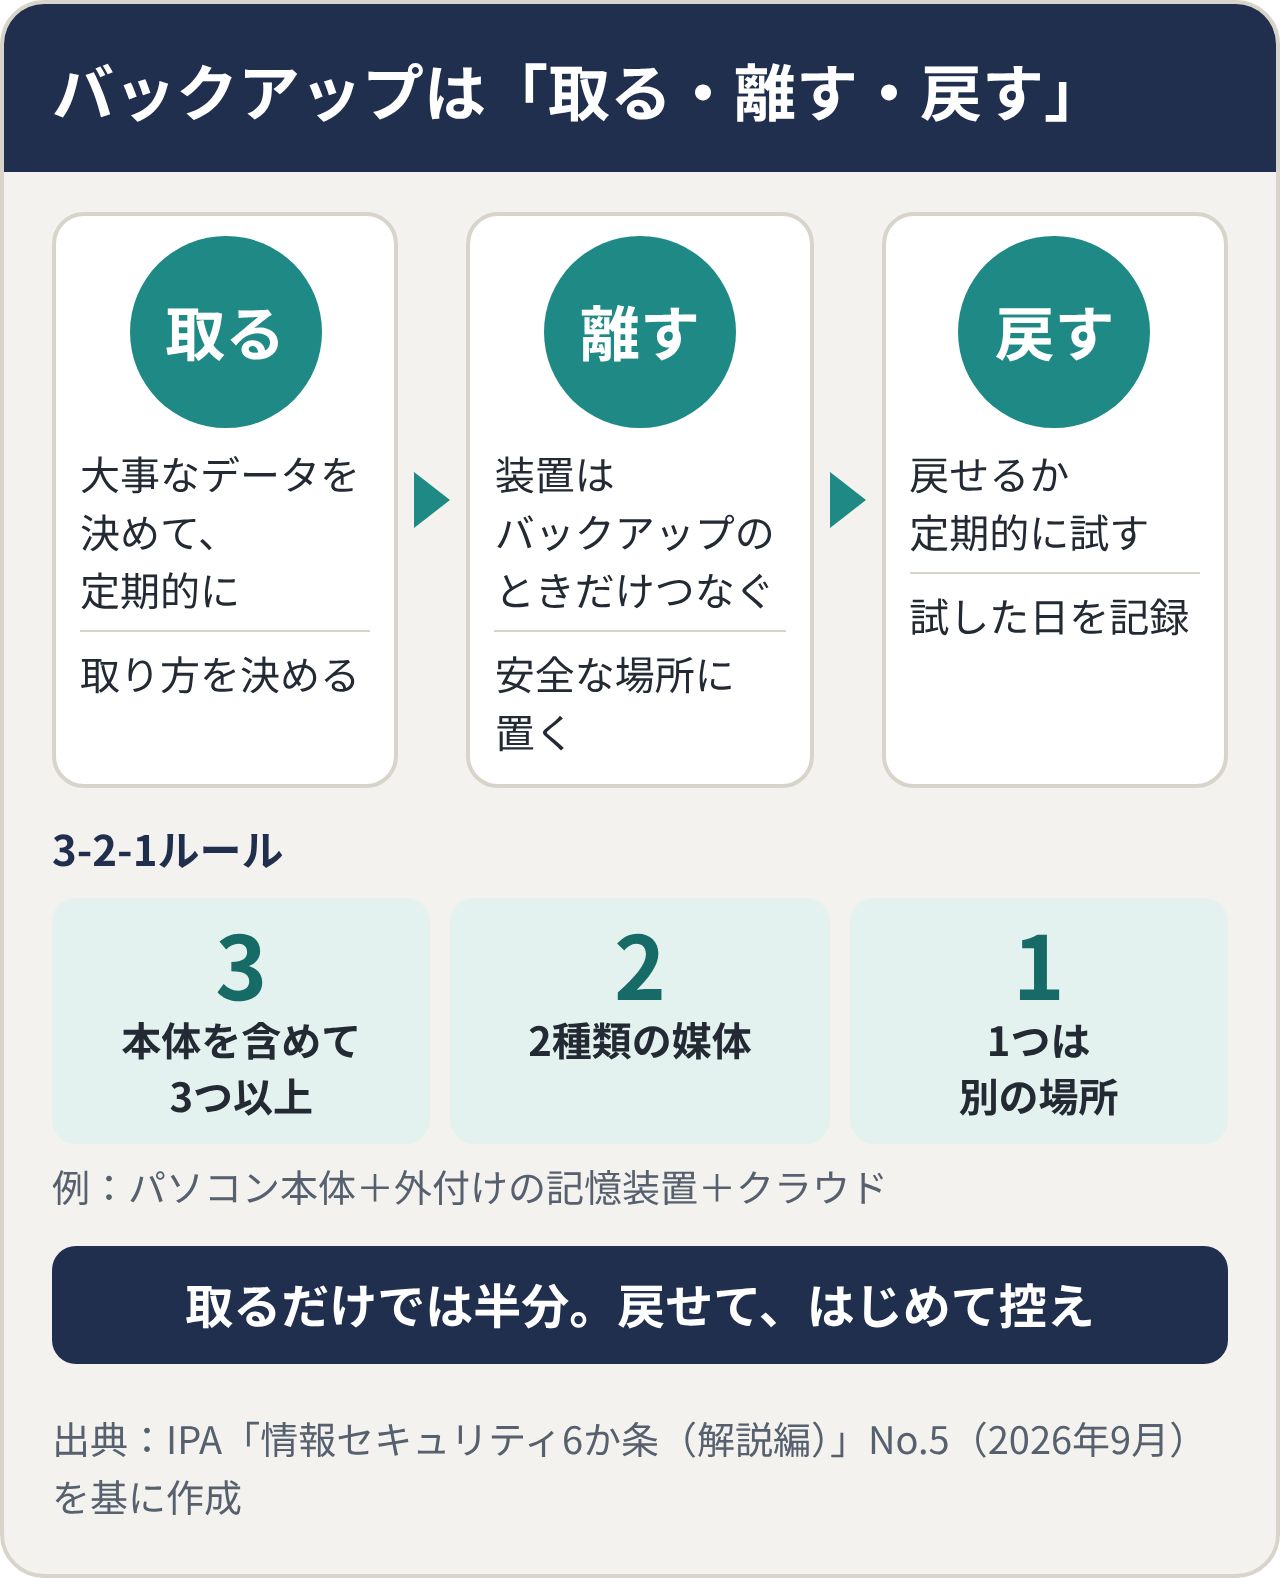
あわせて、「3-2-1ルール」も紹介されています。データは本体を含めて3つ以上持ち、2種類の媒体に分け、そのうち1つは別の場所に置く、という考え方です(例:パソコン本体+外付けの記憶装置+クラウド)。
ここで大切なのは2つ目と5つ目です。ランサムウェアは、つながっているバックアップまで暗号化することがあります。外付けのディスクをつなぎっぱなしにしない。そして、取るだけで安心しない。1年に1回でも、ファイルを1つ選んで本当に戻せるか試しておくと、いざというときに慌てずにすみます。
『ミナト精密のAI係』「戻せるか、試した?」
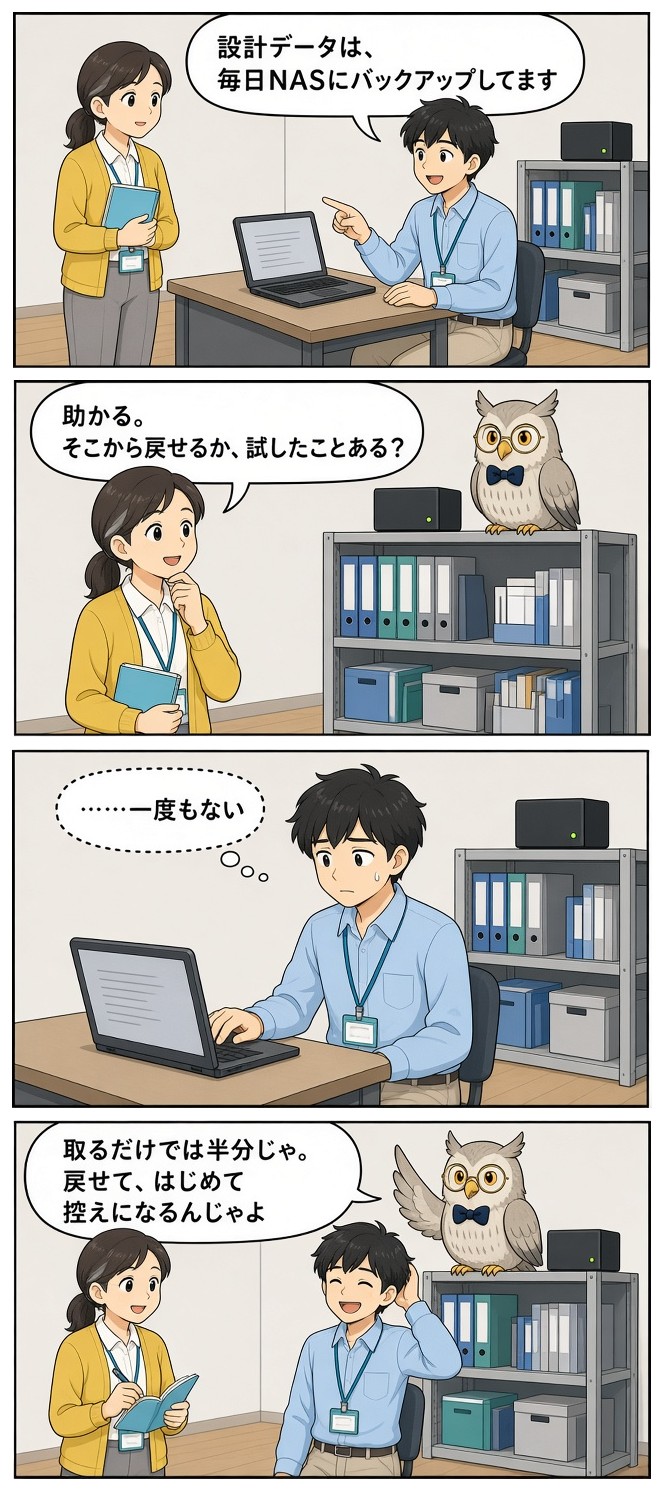
漫画の内容を文字で読む
- 1コマ目:事務所。佐野くん「設計データは、毎日NASにバックアップしてます」
- 2コマ目:かおり「助かる。そこから戻せるか、試したことある?」
- 3コマ目:考えこむ佐野くん(心の声)「……一度もない」
- 4コマ目:棚の上のホウ先生「取るだけでは半分じゃ。戻せて、はじめて控えになるんじゃよ」
- 今日やること:大事なデータ(顧客台帳・見積・図面・会計など)がどこにあるか書き出す。バックアップが「ある・ない」を確かめる
- 今月やること:ない物のバックアップを始める。外付けのディスクはつなぎっぱなしにしない。ファイルを1つ戻す練習をする
- 確かめ方の記録:「何を・どの方法で・どこに・どのくらいの間隔で」の表と、戻す練習をした日
IPAの解説編は、Windowsの標準のバックアップ機能として「Windowsバックアップ」(OneDriveに保存)、「ファイル履歴」(大事なファイルを定期的に保存)、「システムイメージ」(パソコン全体を丸ごと保存)の3つを紹介しています。Windows 11での名前と注意点は次のとおりです(2026年10月時点のMicrosoftの説明)。
- Windows バックアップ(アプリ):個人用のMicrosoftアカウント向けです。会社の(職場・学校の)アカウントでは使えません
- ファイル履歴:コントロールパネルの[システムとセキュリティ]から設定し、外付けのディスクやネットワーク上の保存先に控えを取ります
- システム イメージの作成:コントロールパネルの「バックアップと復元 (Windows 7)」の中にあります。Microsoftは古い機能として非推奨にしており、パソコン全体の控えには他社の製品を勧めています
小さな会社なら、まず「ファイル履歴」と、会社で使っているクラウドの保存先で大事なデータの控えを取り、パソコン全体を戻せる仕組みが要るかは、保守業者と相談して決めれば十分です。
6. 脅威や攻撃の手口を知ろう!
取引先や関係者を名乗ってウイルス付きのメールを送ったり、本物そっくりの偽のサイトでIDとパスワードを盗もうとしたりする、手のこんだ手口が増えています。
- 今日やること:「おかしいメールや画面を見たら、だれに言うか」を決めて、全員に伝える
- 今月やること:IPAや国家サイバー統括室(NCO)のサイト・メールニュースのどれか1つに登録する。使っているネットバンキングやクラウドの「注意喚起」のページを、担当者がブックマークしておく
- 確かめ方の記録:注意喚起を社内に回した日と、その内容のメモ
IPAの解説編は、管理者が社員に注意を呼びかけ、社員はセキュリティの心配ごとをすぐに報告することを対策例に入れています。いちばん効くのは、言いやすい雰囲気です。「開いてしまった」と言ってくれた人を責めないことも、6つ目の対策の一部です。
『ミナト精密のAI係』「振込先が変わりました?」
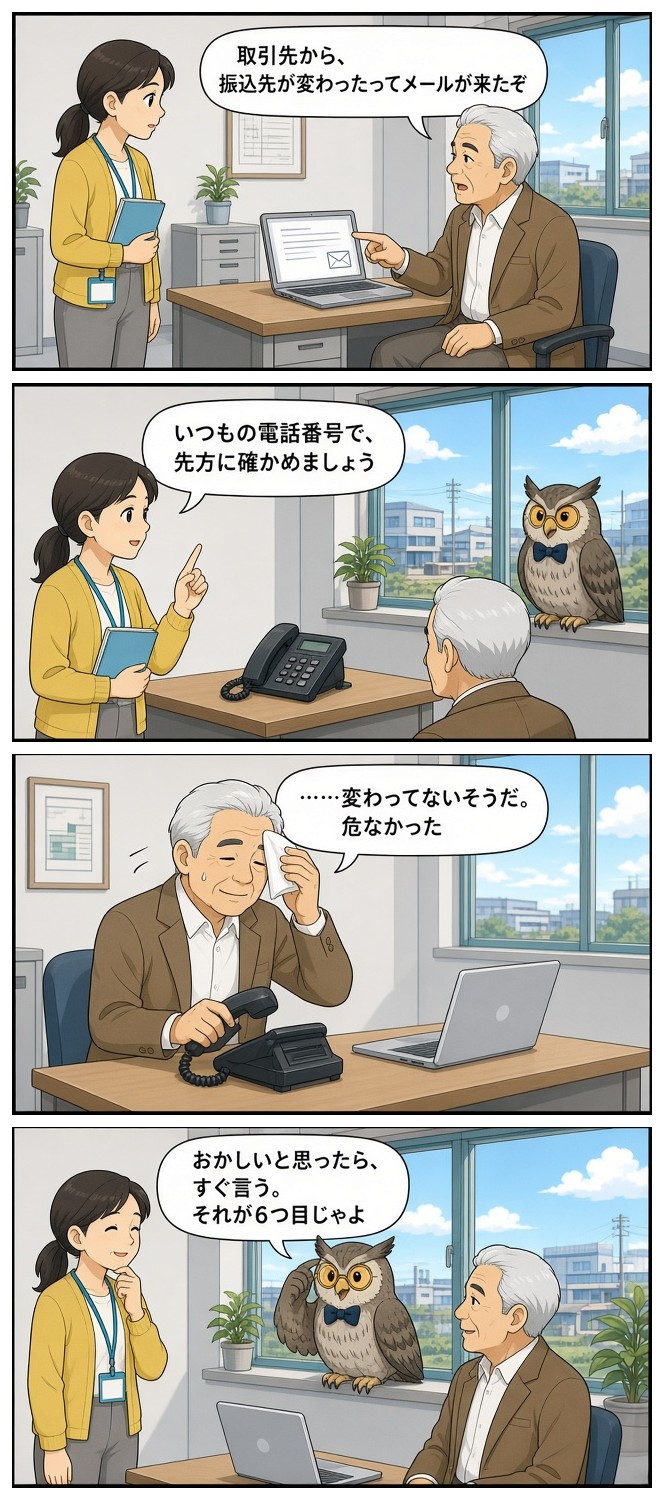
漫画の内容を文字で読む
- 1コマ目:事務所。メールを見る港社長「取引先から、振込先が変わったってメールが来たぞ」
- 2コマ目:かおり「いつもの電話番号で、先方に確かめましょう」
- 3コマ目:受話器を置いて安心した顔の社長「……変わってないそうだ。危なかった」
- 4コマ目:窓辺のホウ先生「おかしいと思ったら、すぐ言う。それが6つ目じゃよ」
AIを使う会社が、6か条に足すこと
結論:AIのツールも「外のサービス」の1つです。6か条の3・4・6に、AIの分を1行ずつ足します。
IPAの「情報セキュリティ10大脅威 2026」(組織編)では、「AIの利用をめぐるサイバーリスク」が初めて選ばれ、3位に入りました。ガイドライン第4.0版の本編にも、生成AIのコラムが入っています。コラムの注意点は4つです。
- 利用規約やプライバシーポリシーを先に読み、データの扱いを知っておく
- 機密性の高い情報や個人情報など、漏れると困るデータは入れない
- AIが作ったものは、必ず人が確かめる
- AIの出力をそのまま使わず、補助の道具として使う
これを6か条に重ねると、足すことは次の3つです。
| 6か条 | AIを使う会社が足すこと |
|---|---|
| 3. パスワード | AIツールの会社のアカウントにも多要素認証。個人のアカウントを仕事に使わない |
| 4. 共有設定 | AI議事録・AIチャットの共有リンクの範囲を見る。退職した人のAIツールのアカウントも止める |
| 6. 手口を知る | AIに入れてはいけない情報を、全員が知っている状態にする |
AIを使うときの社内ルールは生成AIの社内ルールはA4一枚でいいに、入れていい情報の線引きはAIに入れていい情報・ダメな情報(早見表)に、議事録のAIで確かめる10項目はAI議事録ツールの選び方にまとめています。
6か条の次にやること
結論:6か条に取り組むと決めたら、SECURITY ACTIONの「一つ星」を宣言できます。次は「自社診断」で弱いところを見つけ、基本方針を作って「二つ星」へ進みます。
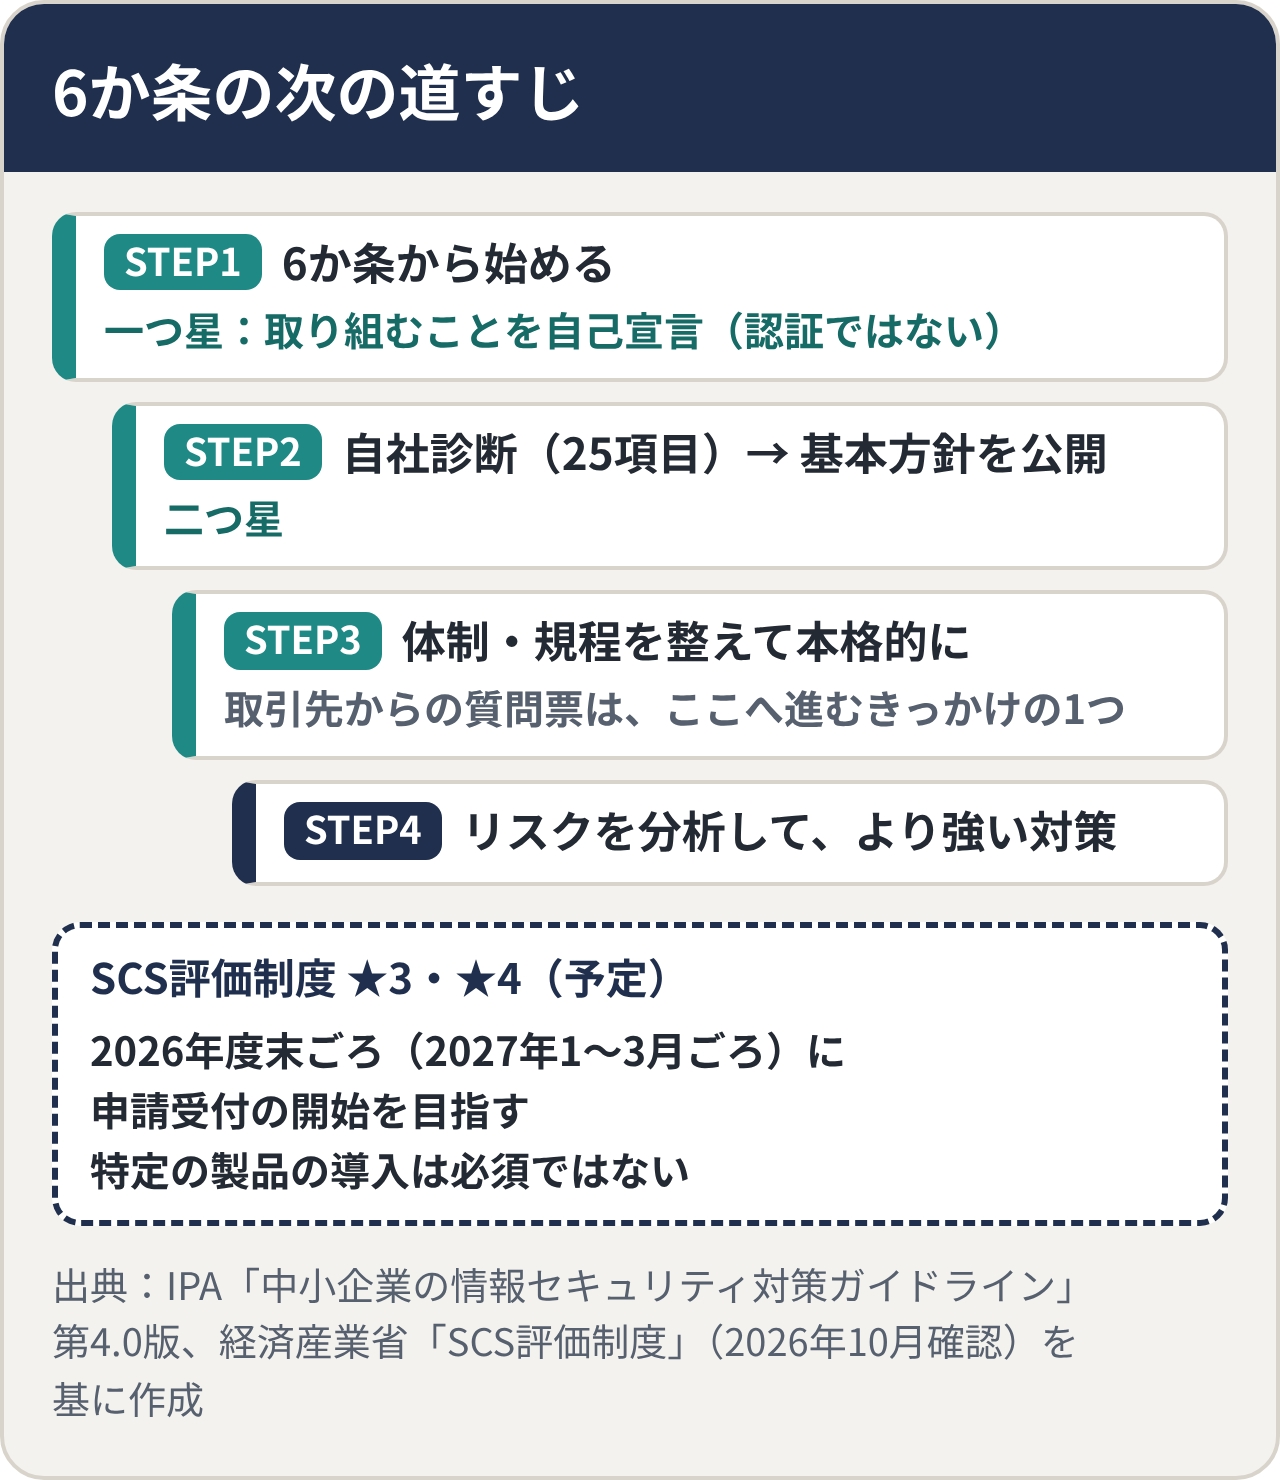
IPAのガイドラインは、取り組みを4つの段階(STEP)で説明しています。
- STEP1:6か条から始める → SECURITY ACTION 一つ星(6か条に取り組むことを宣言。対策を始める前でも申し込めると、IPAの解説編にあります)
- STEP2:「5分でできる!情報セキュリティ自社診断」(25項目)で弱いところを知り、情報セキュリティ基本方針を作って社外に公開する → 二つ星
- STEP3:体制や規程を整えて、本格的に取り組む(ガイドラインは、この段階に進むきっかけの例に「取引先からの要請」を挙げています)
- STEP4:リスクを分析して、より強い対策を足す
SECURITY ACTIONは、中小企業が自分で宣言する無料の制度です。IPAが認定する「認証」ではなく、有効期限もありません(取引先には「宣言しています」と書きます)。ガイドラインには、公的な支援制度の要件になることもあると書かれています。たとえば国の「デジタル化・AI導入補助金」は、一つ星か二つ星の宣言が申請の要件です。申し込みには GビズID(プライムまたはメンバー)が要ります(IPA、2026年10月確認)。基本方針・規程・資産の台帳は、ガイドラインの付録にサンプルがあります。一から書く必要はありません。
取引先から「セキュリティの質問票(チェックシート)」が届いたら、それはSTEP3へ進むきっかけの1つです。6か条の「確かめ方の記録」が残っていれば、答えられる質問がぐっと増えます。
チェックシートの答え方と、用意しておく証跡(記録)は、取引先のセキュリティチェックシートの答え方にまとめています。
なお、SCS評価制度(★3・★4)は、経済産業省のページで2026年度末ごろ(2027年1〜3月ごろ)に申請受付の開始を目指すとされています(2026年10月確認。予定は変わることがあります)。経済産業省と国家サイバー統括室は、この制度に便乗した不適切な勧誘への注意も呼びかけています(2026年4月27日)。「評価を取得していないと商取引が規制される」「今すぐ評価を取得しないと入札から除外される」といった営業には、すぐに返事をしないでください。
印刷して使う:6か条の点検表
6か条の「今日やること」と「確かめ方の記録」を、1枚の点検表にしました。コピーして、会社のファイルに貼って使えます。
情報セキュリティ6か条の点検表(会社名:____ 点検日:____ 点検した人:____)
点検表は、取引先に「対策の状況を教えてください」と言われたときの下書きにもなります。点検した日と、空欄に書いた内容を残しておいてください。
よくある質問
Q1. 前の「5か条」で取り組んでいました。やり直しですか?
やり直す必要はありません。1〜4と6はこれまでと同じ考え方で、5つ目の「バックアップ」が加わったと考えれば十分です。点検表の「5. バックアップ」から始めてください。SECURITY ACTIONをすでに宣言している場合も、宣言のやり直しは要りません。IPAは、改訂の後は、すでに宣言した会社も改訂版(6か条)に沿って取り組むと宣言したものとして扱う、としています。ただし、デジタル化・AI導入補助金に申請するときは、2026年3月以前の宣言ID(「4」で始まる11桁)は使えません。補助金で使うGビズIDで、SECURITY ACTION管理システムから申し込み直してください(2026年10月確認)。
Q2. ウイルス対策ソフトは、買わないといけませんか?
6か条が求めているのは「ウイルス対策ソフトを入れて、定義ファイルを最新にする」ことです。IPAの自社診断の解説には、OSやアプリに標準で付いている機能を有効に使うことも対策例として載っています。まず全部の台で有効になっているかを確かめ、管理の手間や台数を見て、有料のものにするかを決めてください。
Q3. パソコンが5台しかない会社でも、全部必要ですか?
必要です。IPAは6か条を「組織の規模に関わらず、必ず実行すべき基本的な対策」としています。台数が少ないぶん、1回の点検にかかる時間も短くすみます。まず点検表を1回通してみてください。
Q4. バックアップは、クラウドに保存していれば十分ですか?
クラウドは「別の場所」の1つとして役に立ちます。ただ、同期型の保存(パソコンで消すとクラウドでも消える)だけだと、まちがって消したファイルや暗号化されたファイルまで同期されることがあります。前の版に戻せるか(世代管理)と、戻す練習を確かめておくと安心です。
Q5. 社内にITに詳しい人がいません。だれがやればいいですか?
ガイドラインは、経営者がやるべきこととして「予算や人材などを確保する」を挙げ、専門の外部サービスの利用も検討するよう書いています。担当者を1人決めて、6か条の点検はその人が行い、わからないところは機器を買った販売店や保守業者に聞く、という分け方で十分に回ります。
まとめ:買う前に、6つ確かめる
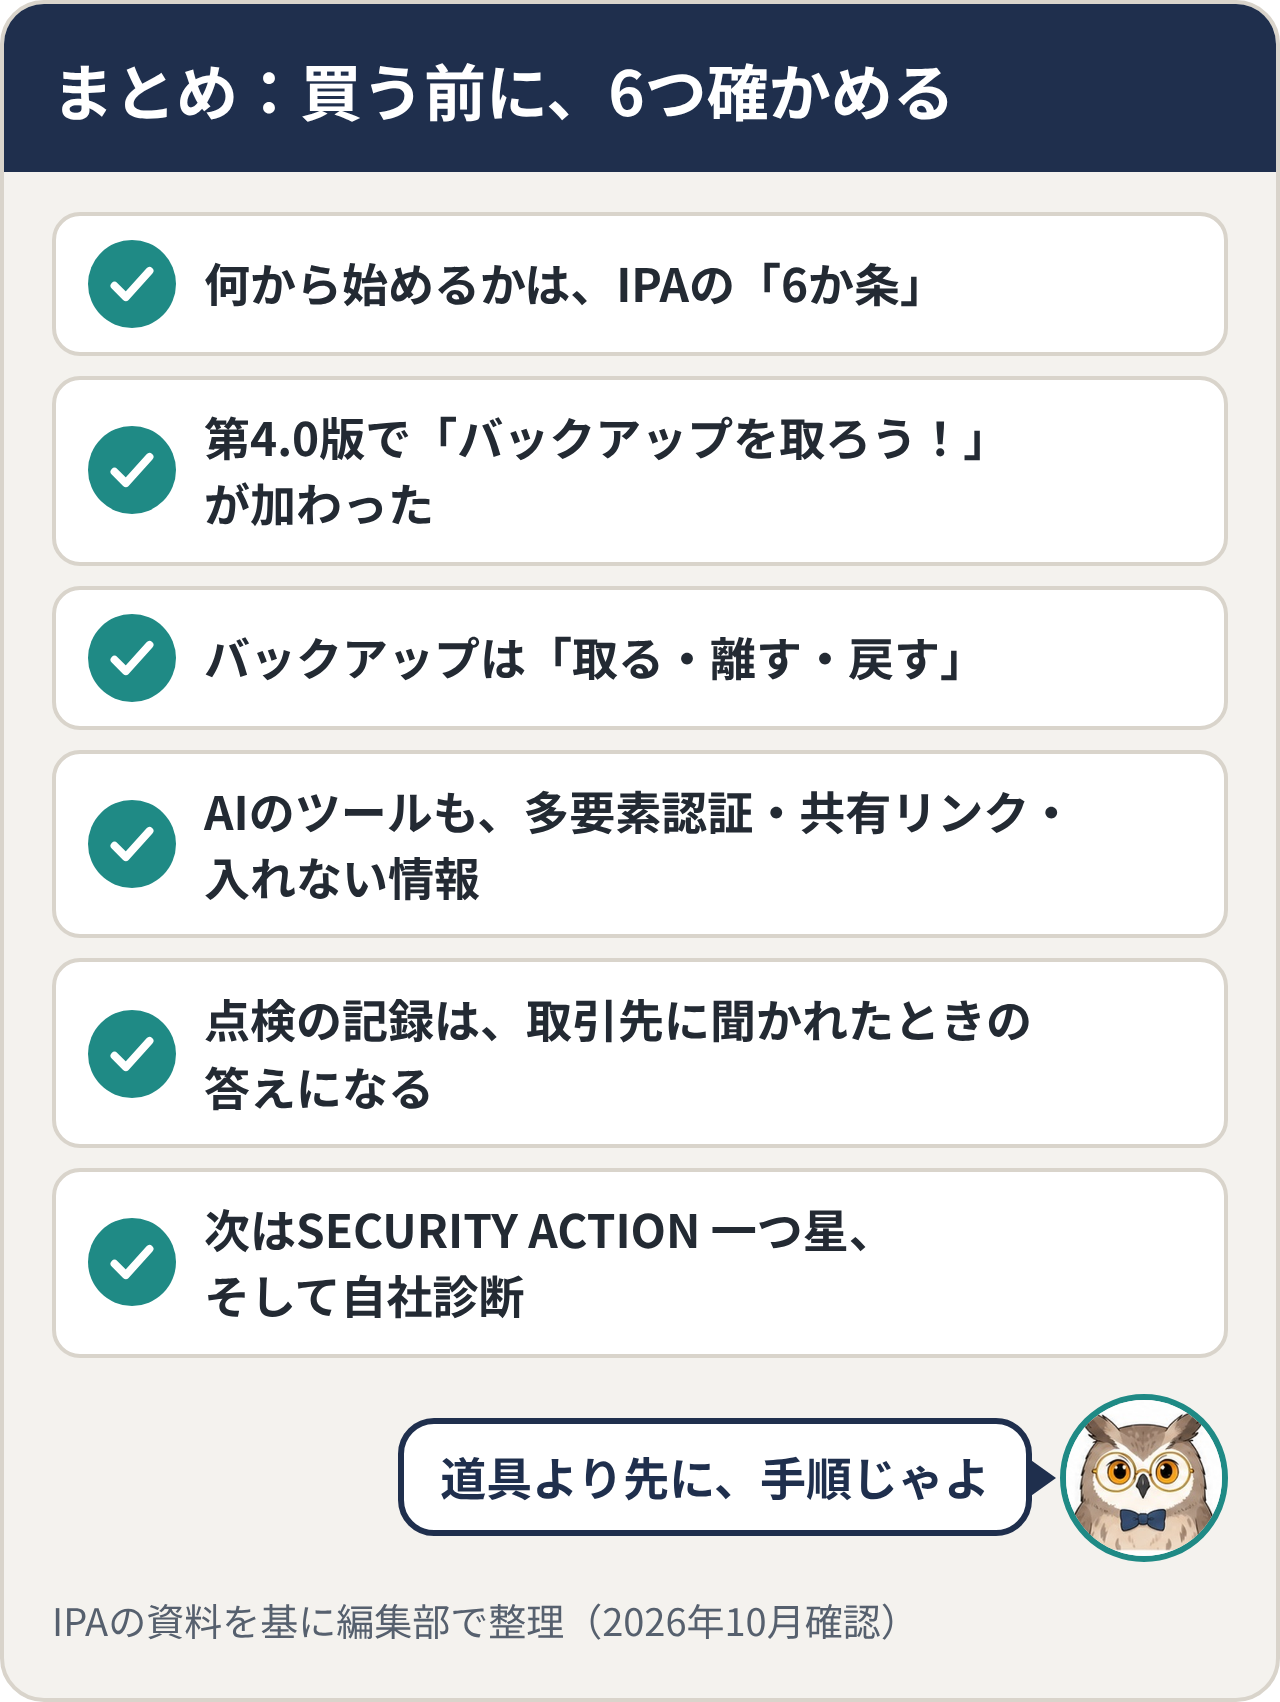
- 何から始めるかは、IPAの「情報セキュリティ6か条」
- 第4.0版で「バックアップを取ろう!」が加わって6つになった
- バックアップは「取る・離す・戻す」。つなぎっぱなしにせず、戻す練習をする
- AIのツールも、多要素認証・共有リンク・入れない情報の3つを足す
- 点検の記録は、取引先に聞かれたときの答えになる
- 次はSECURITY ACTION 一つ星、そして自社診断へ
この記事を書いた人・運営者情報
- 執筆:現場のAIノート編集部(IT業界で長く働き、ISMSの導入と運用を回してきたメンバーが書いています。仕事で知った会社や取引先の情報は書きません)
- この記事でのAIの使い方:構成の下書きにAIを使い、IPAのガイドライン・解説編、警察庁・経済産業省・Microsoftの資料は、人が原文を読んで確かめています
- 確認日:2026年10月11日・12日(ファクトチェック)
参考資料(2026年10月11日・12日閲覧)
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(公式ページ・本編・付録) https://www.ipa.go.jp/security/guide/sme/about.html
- IPA「情報セキュリティ6か条(解説編)」(2026年9月) 上のページの「関連資料」から
- IPA「5分でできる!情報セキュリティ自社診断」(付録3) 上のページから
- IPA「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html
- IPA「SECURITY ACTION」 https://www.ipa.go.jp/security/security-action/
- IPA「MyJVNバージョンチェッカ」 https://jvndb.jvn.jp/apis/myjvn/
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(令和8年3月) https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf
- 経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」 https://www.meti.go.jp/policy/netsecurity/scs.html
- 経済産業省・国家サイバー統括室「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)に関する注意喚起」(令和8年4月27日) https://www.meti.go.jp/policy/netsecurity/20260427_scs.html
- IPA「SECURITY ACTION よくある質問」 https://www.ipa.go.jp/security/security-action/faq/ /「デジタル化・AI導入補助金の申請について」 https://www.ipa.go.jp/security/security-action/it-hojo.html
- Microsoft サポート「Windows バックアップを使用したバックアップと復元」 https://support.microsoft.com/ja-jp/windows/experience/backup-recovery/back-up-and-restore-with-windows-backup /「ファイル履歴を使用したバックアップと復元」 https://support.microsoft.com/ja-jp/windows/experience/backup-recovery/backup-and-restore-with-file-history /Microsoft Learn「Windows クライアントの非推奨の機能」 https://learn.microsoft.com/ja-jp/windows/whats-new/deprecated-features
- 国家サイバー統括室(NCO) https://www.cyber.go.jp/
更新履歴
- 公開日:記事を公開しました